Sécurité et confidentialité20:06
Quand l'IA exige une AIPD et quand consulter l'autorité de protection des données
Découvrez dans cet article quand une AIPD s'impose lors du déploiement de l'IA, qui émet un avis, qui valide et quand consulter l'autorité de protection des données.
Écouter le résumé de l'article
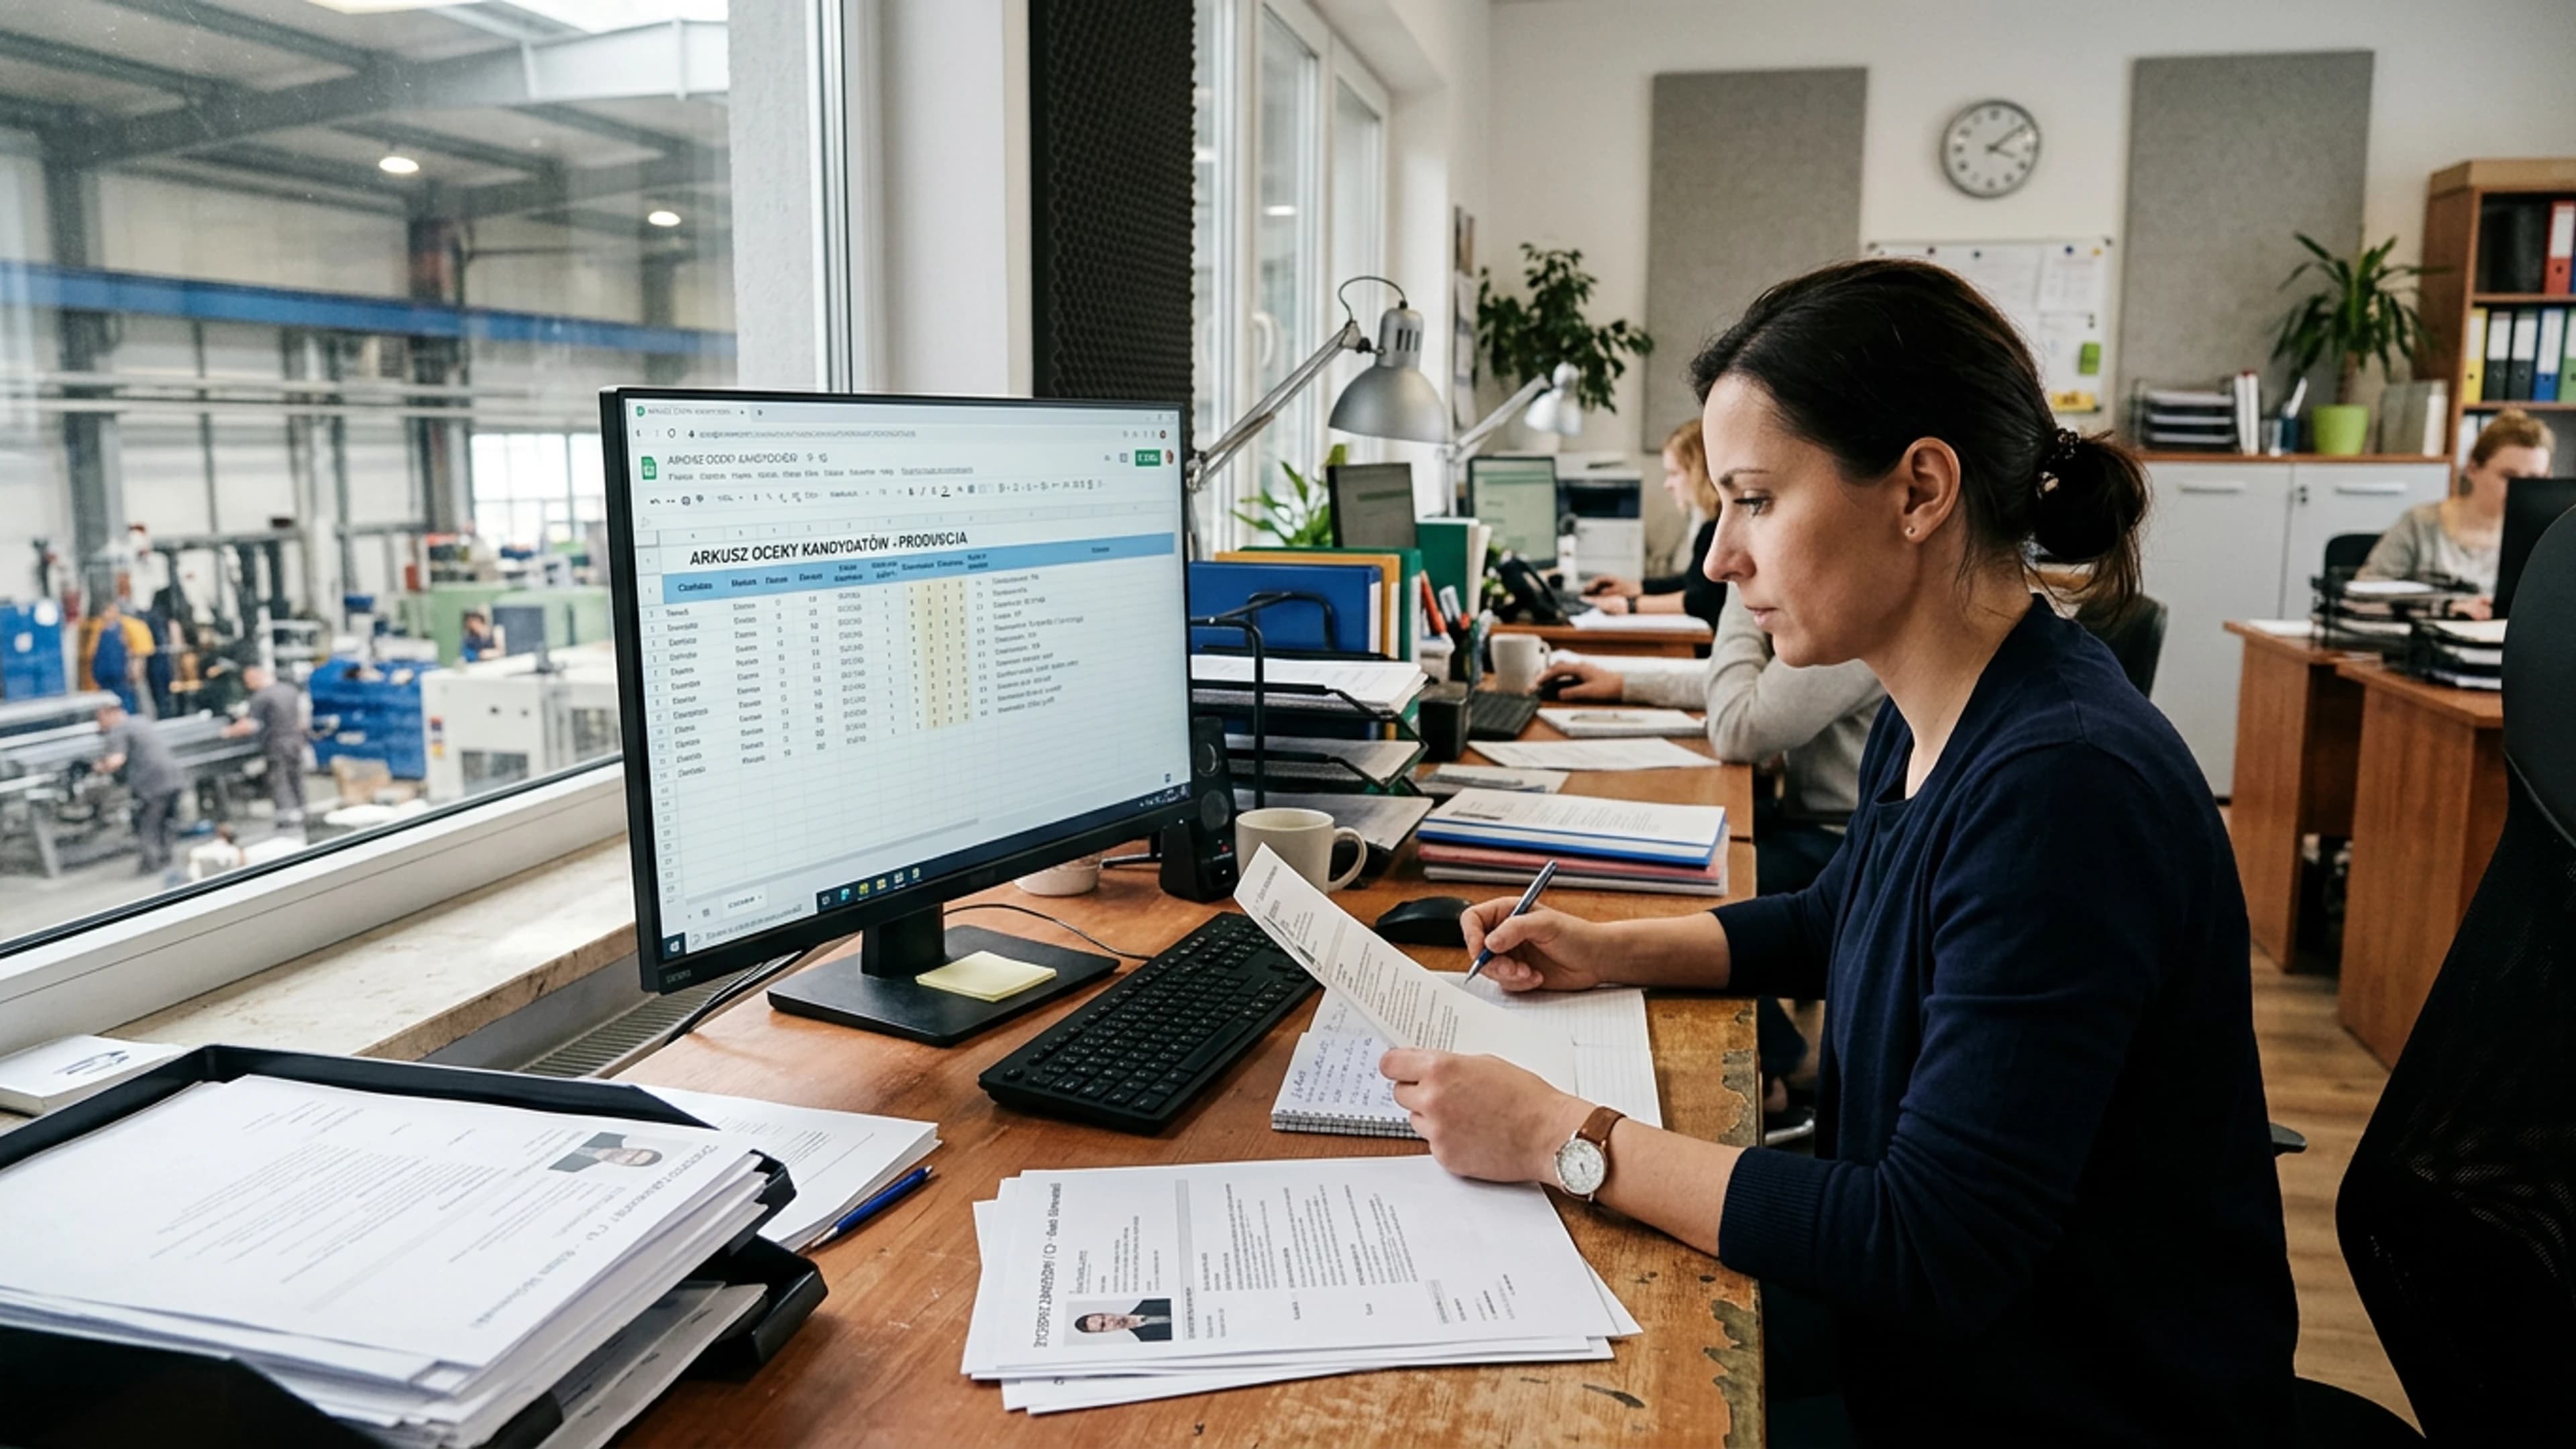
Voix synthétique.Ce guide pratique ne remplace pas un conseil juridique dédié : pour des investissements importants, faites-le valider par votre propre conseil. Dans une entreprise industrielle de 170 personnes près de Poznań, le projet d'outil de présélection des candidatures est arrivé sur le bureau du DPO un vendredi après-midi. Jusqu'alors, chaque recrutement impliquait l'examen manuel des CV sur tableur. Chaque poste recevait 60 candidatures, mobilisant 6–7 heures de tri initial. L'outil devait noter l'expérience, l'ancienneté et les compétences linguistiques, les RH prévoyant de lancer le pilote dès le lundi. La question posée : faut-il effectuer une déclaration préalable ? La réponse est simple : déployer une IA n'impose pas en soi de déclaration auprès de l'autorité de protection des données. En revanche, cela exige de vérifier la nécessité d'une analyse d'impact relative à la protection des données (AIPD).
Méthode d'assemblage
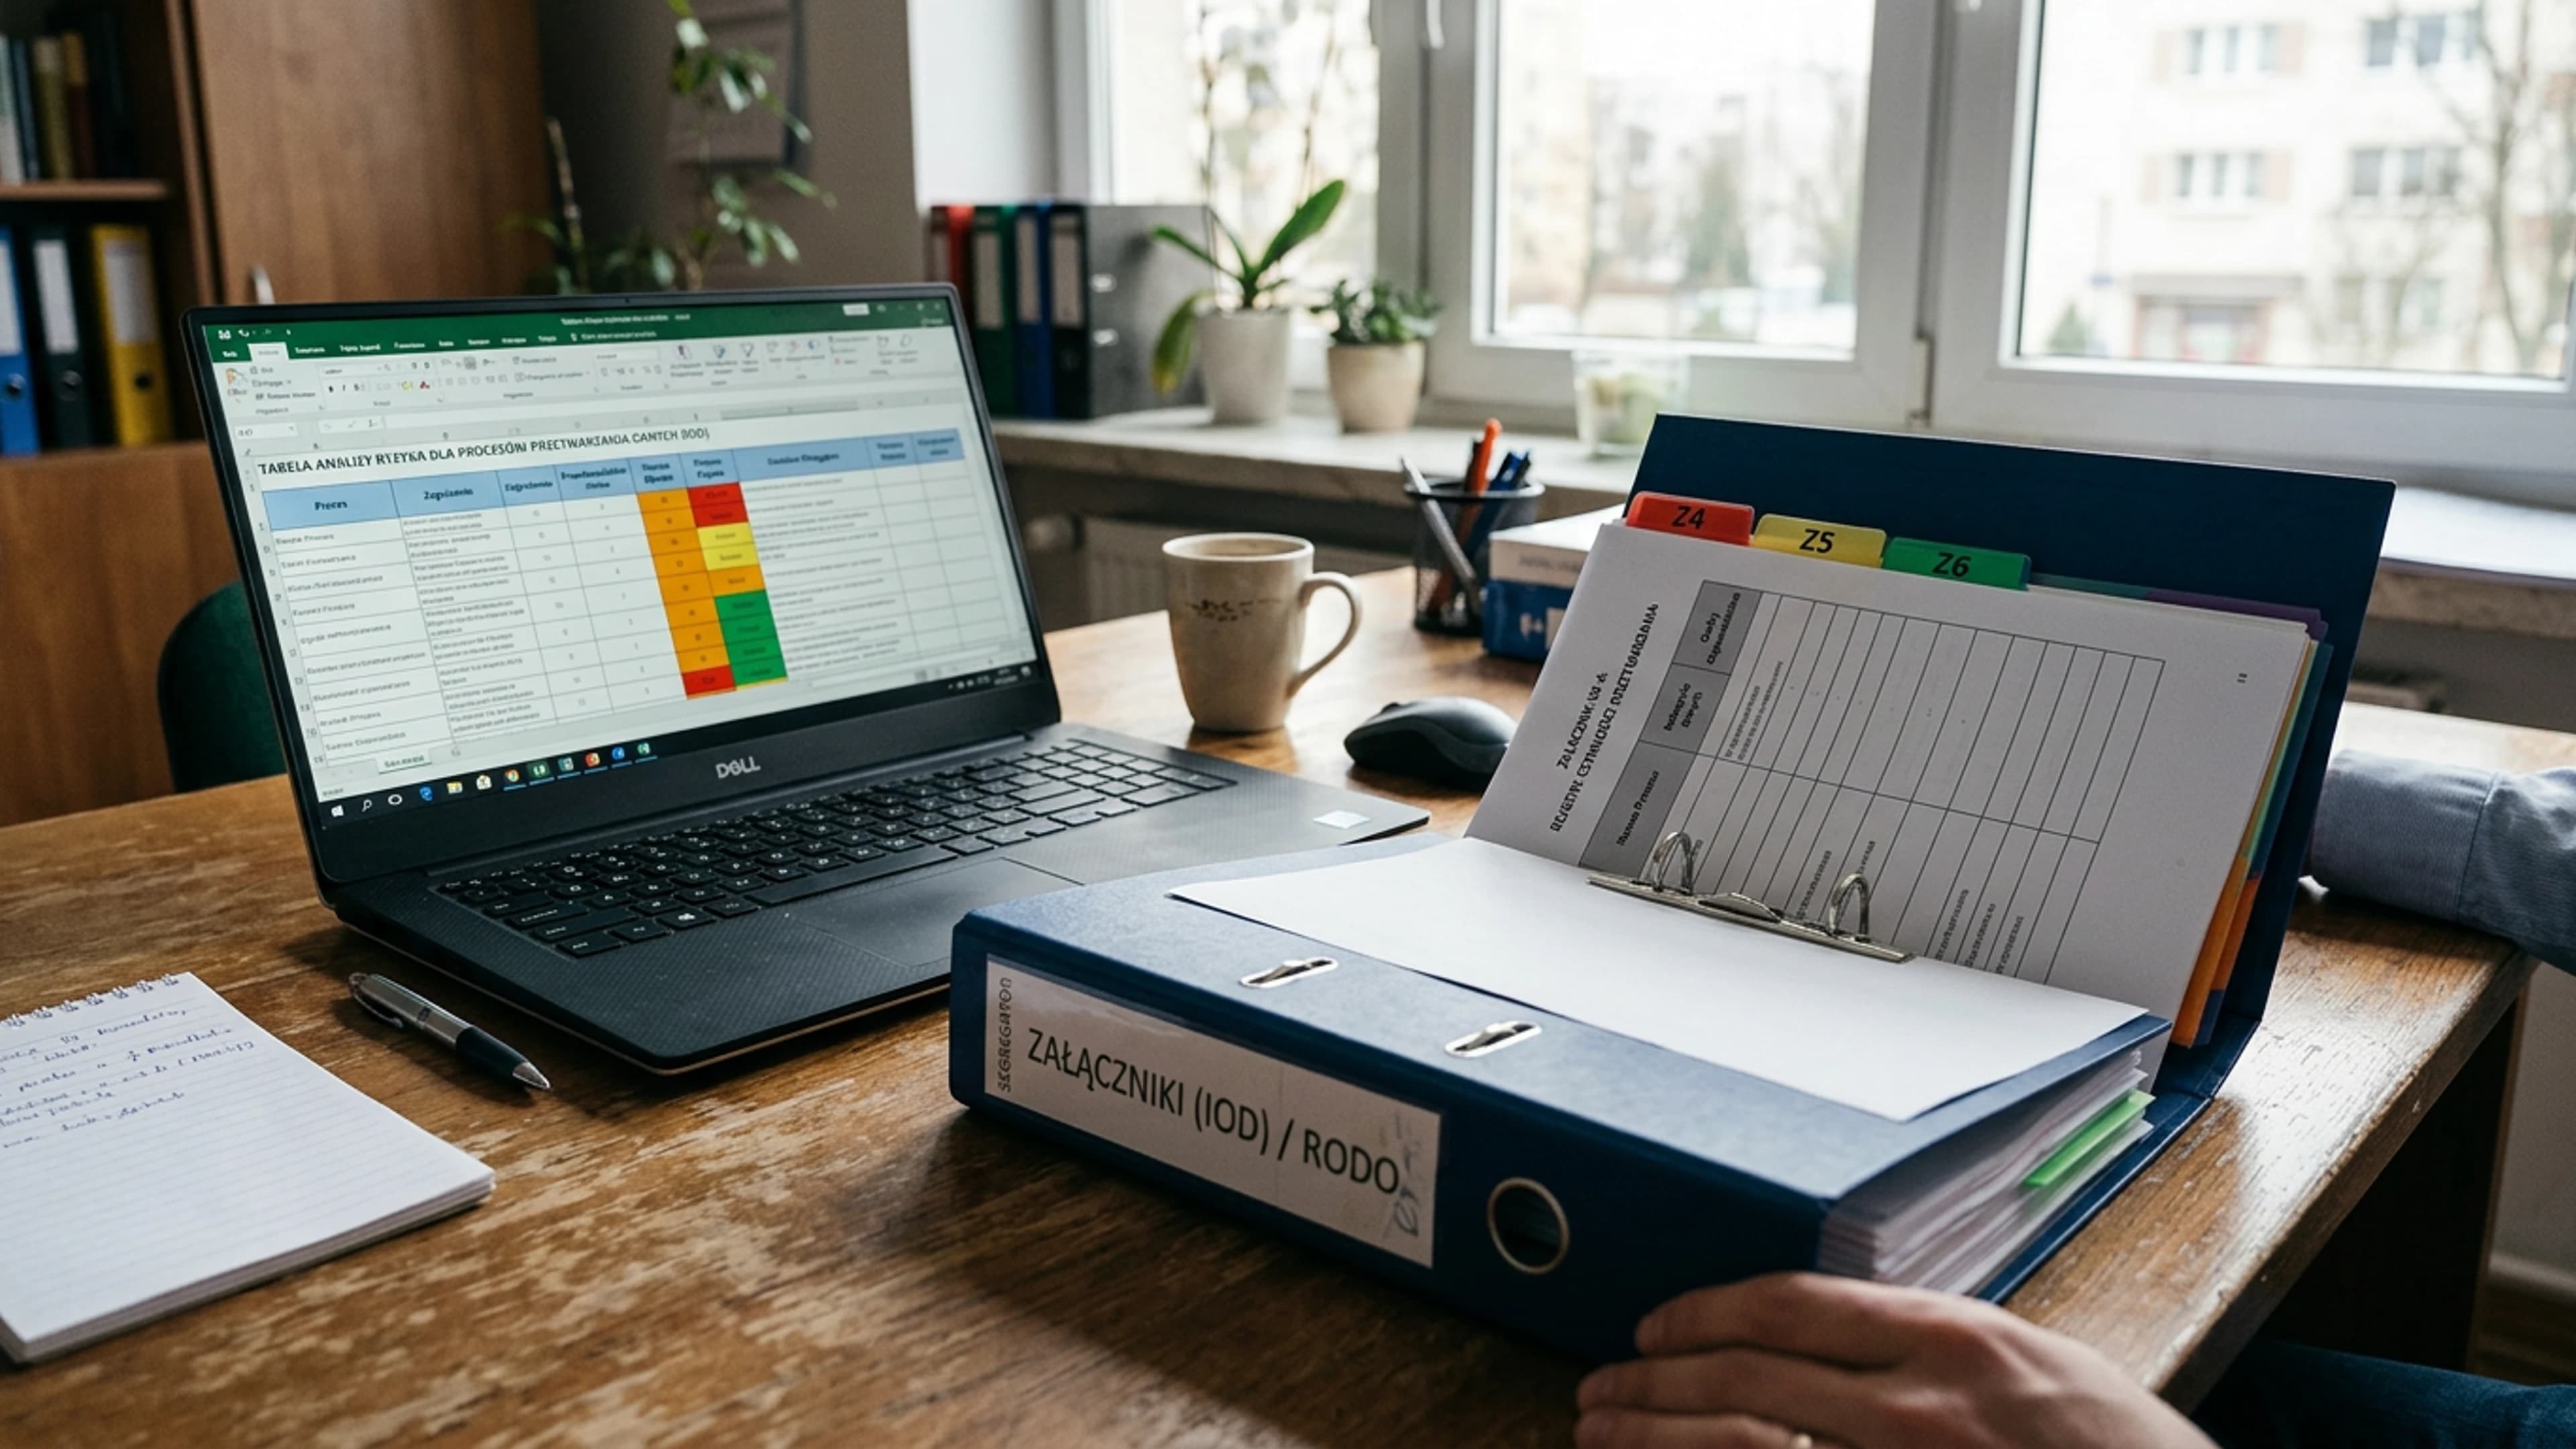
La première semaine, le DPO a cartographié les traitements : sources des données (CV, formulaires, tests), fournisseur du modèle, méthode d'évaluation, durées de conservation. L'outil constituant une nouvelle technologie pour l'entreprise, l'article 35, paragraphe 1, du RGPD imposait d'évaluer le niveau de risque. La deuxième semaine, il est apparu que l'outil réalisait une évaluation automatisée d'aspects personnels, son score conditionnant l'accès à un entretien. Cette situation relève de l'article 35, paragraphe 3, point a) du RGPD, et figure explicitement dans la liste des traitements nécessitant une AIPD selon la communication du président de l'UODO du 17.06.2019. La troisième semaine a été consacrée à la documentation du fournisseur : données d'entraînement, localisation du traitement, possibilité de désactiver la notation. La quatrième semaine a permis de finaliser la première version de l'AIPD : description du traitement, évaluation de la nécessité et de la proportionnalité, analyse des risques (biais, opacité, perte de contrôle), mesures d'atténuation et décision. S'y ajoutaient sept questions opérationnelles : sources de données, entraînement du modèle, décisions automatisées, risque de discrimination, transparence, contrôle humain, conservation. Côté entreprise, le projet a mobilisé le DPO (28 heures), la DRH (6 heures), l'équipe IT (4 heures) et la direction (2 heures).
Facture
Le coût externe de réalisation de l'AIPD pour ce processus de recrutement s'est situé entre 8 000 et 14 000 PLN net. En interne, 40 heures de travail ont été consacrées, principalement par le DPO. Sans accompagnement externe, le coût direct aurait été quasi nul, mais le temps mobilisé par le DPO aurait atteint 60–80 heures, requérant une expertise pointue en analyse des risques. Après la phase pilote, le gain s'élève à 5–7 heures par semaine pour l'équipe recrutement, sous réserve de pérenniser l'outil. Avec un coût de recrutement d'environ 6 000 PLN par mois, le retour sur investissement est atteint en 3–4 mois. Ces données sont issues de nos déploiements : elles varient selon le nombre de processus, la documentation du fournisseur et le périmètre de l'AIPD, qu'elle cible un outil unique ou l'ensemble du recrutement.
Ce qui a posé problème
Premier problème: le fournisseur refusait de communiquer les informations relatives aux données d'entraînement en invoquant le secret des affaires. Impossible dès lors d'évaluer le risque de biais. Après deux semaines de négociation, un accord de confidentialité a été signé et le fournisseur a transmis les métriques du modèle ainsi qu'une synthèse des sources. Cela a ajouté 6 heures de travail. Deuxième problème: la première version de l'AIPD décrivait le profilage comme une opération unique. Le risque de discrimination s'est ainsi trouvé sous-estimé. La correction a nécessité un découpage en cinq sous-processus: de la réception du CV jusqu'à la décision de rejet, en passant par le scoring. Troisième problème: les RH souhaitaient déployer la solution avant la validation par la direction. Le document est resté en attente pendant 11 jours pour la signature d'un administrateur, la procédure formelle ne prévoyant aucun remplacement.
Ce que nous ferions différemment
Nous débuterions par le contrôle préalable du fournisseur avant même l'achat de la phase pilote. Les questions relatives aux données d'entraînement, à la conservation, aux sous-traitants ultérieurs et à la localisation des traitements doivent être intégrées au contrat ou à un avenant avant le lancement. Deuxième ajustement: rédiger l'AIPD en parallèle du choix de l'outil, et non après la signature du PoC. Troisième point: le calendrier doit intégrer une marge pour la signature par la direction. Dans notre pratique, pour une structure de 50–250 personnes, la signature prend 3–5 jours ouvrés, mais les congés peuvent allonger ce délai à deux semaines. Pour les systèmes à haut risque au sens de l'AI Act, une évaluation d'impact sur les droits fondamentaux au titre de l'article 27 s'ajouterait. Dans ce cas précis, l'outil ne relevait pas du haut risque, rendant l'AIPD suffisante, mais nous regroupons ces deux démarches en une seule chez d'autres clients.
Ce scénario s'applique à une entreprise qui déploie un outil d'IA pour le recrutement, le service client avec analyse des sentiments, la vidéosurveillance avec reconnaissance faciale ou l'analytique prédictive d'évaluation des risques. Il ne présente aucun intérêt pour un générateur de texte sans données personnelles ni pour des données internes anonymisées. Le déploiement de l'IA n'exige pas, en soi, de notification à l'autorité de protection des données. Il impose en revanche une sélection rigoureuse: nouvelle technologie, évaluation systématique ou surveillance à grande échelle. Pour une entreprise moyenne, l'ensemble de l'AIPD s'étale généralement sur 2–6 semaines ouvrées et requiert 40–80 heures. Le document est validé par le responsable du traitement, le plus souvent la direction, après avis du DPO, tandis qu'un risque résiduel implique une consultation préalable de l'autorité de protection des données sur la base de l'article 36 du RGPD.
Sources
Documents consultés lors de la rédaction. Le texte ci-dessus est le nôtre; ces plateformes ne sont pas responsables de son contenu et ne l'ont pas validé.
