Jog és szabályozás20:08
Az alkalmazott használhatja a ChatGPT-t a munkában, de nem ingyenes fiókkal
Az anyag választ ad arra, mikor használhatja a munkavállaló a ChatGPT-t a munkában, és minek kell szerepelnie a szabályzatban: a Team/Enterprise verzióktól a tiltott adatok listáján át a Munka törvénykönyve szerinti szankciókig.
Hallgassa meg a cikk összefoglalóját
Szintetikus hang.Gyakorlati útmutató a saját tapasztalataink alapján. Irányt és konkrét számokat mutatunk, a döntést pedig saját feltételei szerint hozza meg. A 20–150 fős szolgáltató és irodai cégeknél leggyakrabban hallott állítás így hangzik: a ChatGPT használata a munkában megengedett, elég megtiltani a személyes adatok beillesztését, és aláíratni egy nyilatkozatot. Ez ésszerűnek tűnik, mert a lengyel munkajog valóban nem tartalmaz „ChatGPT használatának tilalma” cikket, a Munka törvénykönyve pedig lehetővé teszi a munkáltató számára a munkavégzés módjának meghatározását. A gond ott kezdődik, amikor ebből az egyetlen mondatból valaki teljes eljárásrendet akar készíteni.
A másik fél legerősebb érve
Ez az érv nem alaptalan. A GDPR valóban nem tiltja kifejezetten a ChatGPT-t, az AI Act pedig nem tekinti az egyszerű alkalmazottat alkalmazó szervezetnek. Ha a munkavállaló kizárólag anonimizált adatokat illeszt be, a GDPR 9. cikkéből fakadó kockázat csökken, a munkáltató kezében pedig ott a Munka törvénykönyve: a figyelmeztetéstől az azonnali hatályú felmondásig az 52. cikk 1. § 1. pontja alapján. Üzleti titok megsértéséért akár 2 év szabadságvesztés is kiszabható. Egy IT részleg nélküli kisvállalkozásnál ez kényelmes megoldás: egy A4-es oldal, egy aláírás, és a probléma lezártnak tűnik.
Amire ez az érv nem tér ki
Figyelmen kívül hagyja azonban, hogy az ingyenes ChatGPT fiók nem felel meg a GDPR követelményeinek: a tartalmak felhasználhatók a modell tanítására, az EGT-n kívüli szerverekre kerülnek, a puszta beillesztés pedig nem hoz létre a GDPR 28. cikke szerinti adatfeldolgozói szerződést. A munkavállaló hozzájárulása nem szolgálhat jogalapként a munkavállalói vagy ügyféladatok kezeléséhez. A nyilatkozat nem hárítja át a munkavállalóra az adatkezelő elszámoltathatósági kötelezettségét. Tapasztalatunk szerint leggyakrabban nem a személyi azonosító szivárog ki, hanem az ajánlat szövege, az árlista, a szerződés vagy az ügyféltől érkező üzenet, ez pedig már üzleti titok, nem csupán személyes adat. Felmerül a kérdés is: egy IT nélküli cégnél ki értékeli, hogy a SaaS eszköz rendelkezik-e DPA-val, kikapcsolt modelltanítással és észszerű adatmegőrzéssel. Az alkalmazott ezt nem fogja elvégezni, mert ez nem az ő feladata.
Álláspontunk
Álláspontunk: **az alkalmazott használhatja a ChatGPT-t a munkához, de csak az eszköz felülvizsgálata, a jóváhagyott verzió kijelölése és oktatás után; a belső szabályzat a jogszerűség feltétele, nem adminisztratív formaság. Nálunk egy 20–100 fős cégnél a bevezetés kérdésekkel indul: ki használja, mire és milyen adatok kerülnek be. Ezután külső DPO vagy ügyvédi iroda ellenőrzi a ChatGPT Team vagy Enterprise verziót a DPA, az EGT-n kívüli adattovábbítás, az adatmegőrzés és a modelltanítás kikapcsolása szempontjából. Egyetlen eszköz ilyen vizsgálata általában 2–4 munkanap, 300–600 PLN nettó óradíj mellett, maga az alapképzés pedig 1,5–2 órát** vesz igénybe. A döntést nem az alkalmazott és nem is a külső IT szolgáltató hozza meg: a kérelmet a folyamatgazda, a COO vagy a HR nyújtja be, és az operatív igazgató vagy a vezetőség hagyja jóvá. Az ingyenes verziót kizárólag általános tesztekre hagyjuk meg, vállalati adatok nélkül; a munkavégzéshez a kikapcsolt modelltanítással rendelkező csapatfiókot kapcsoljuk be.
Mit rögzítsünk ekkor a szabályzatban
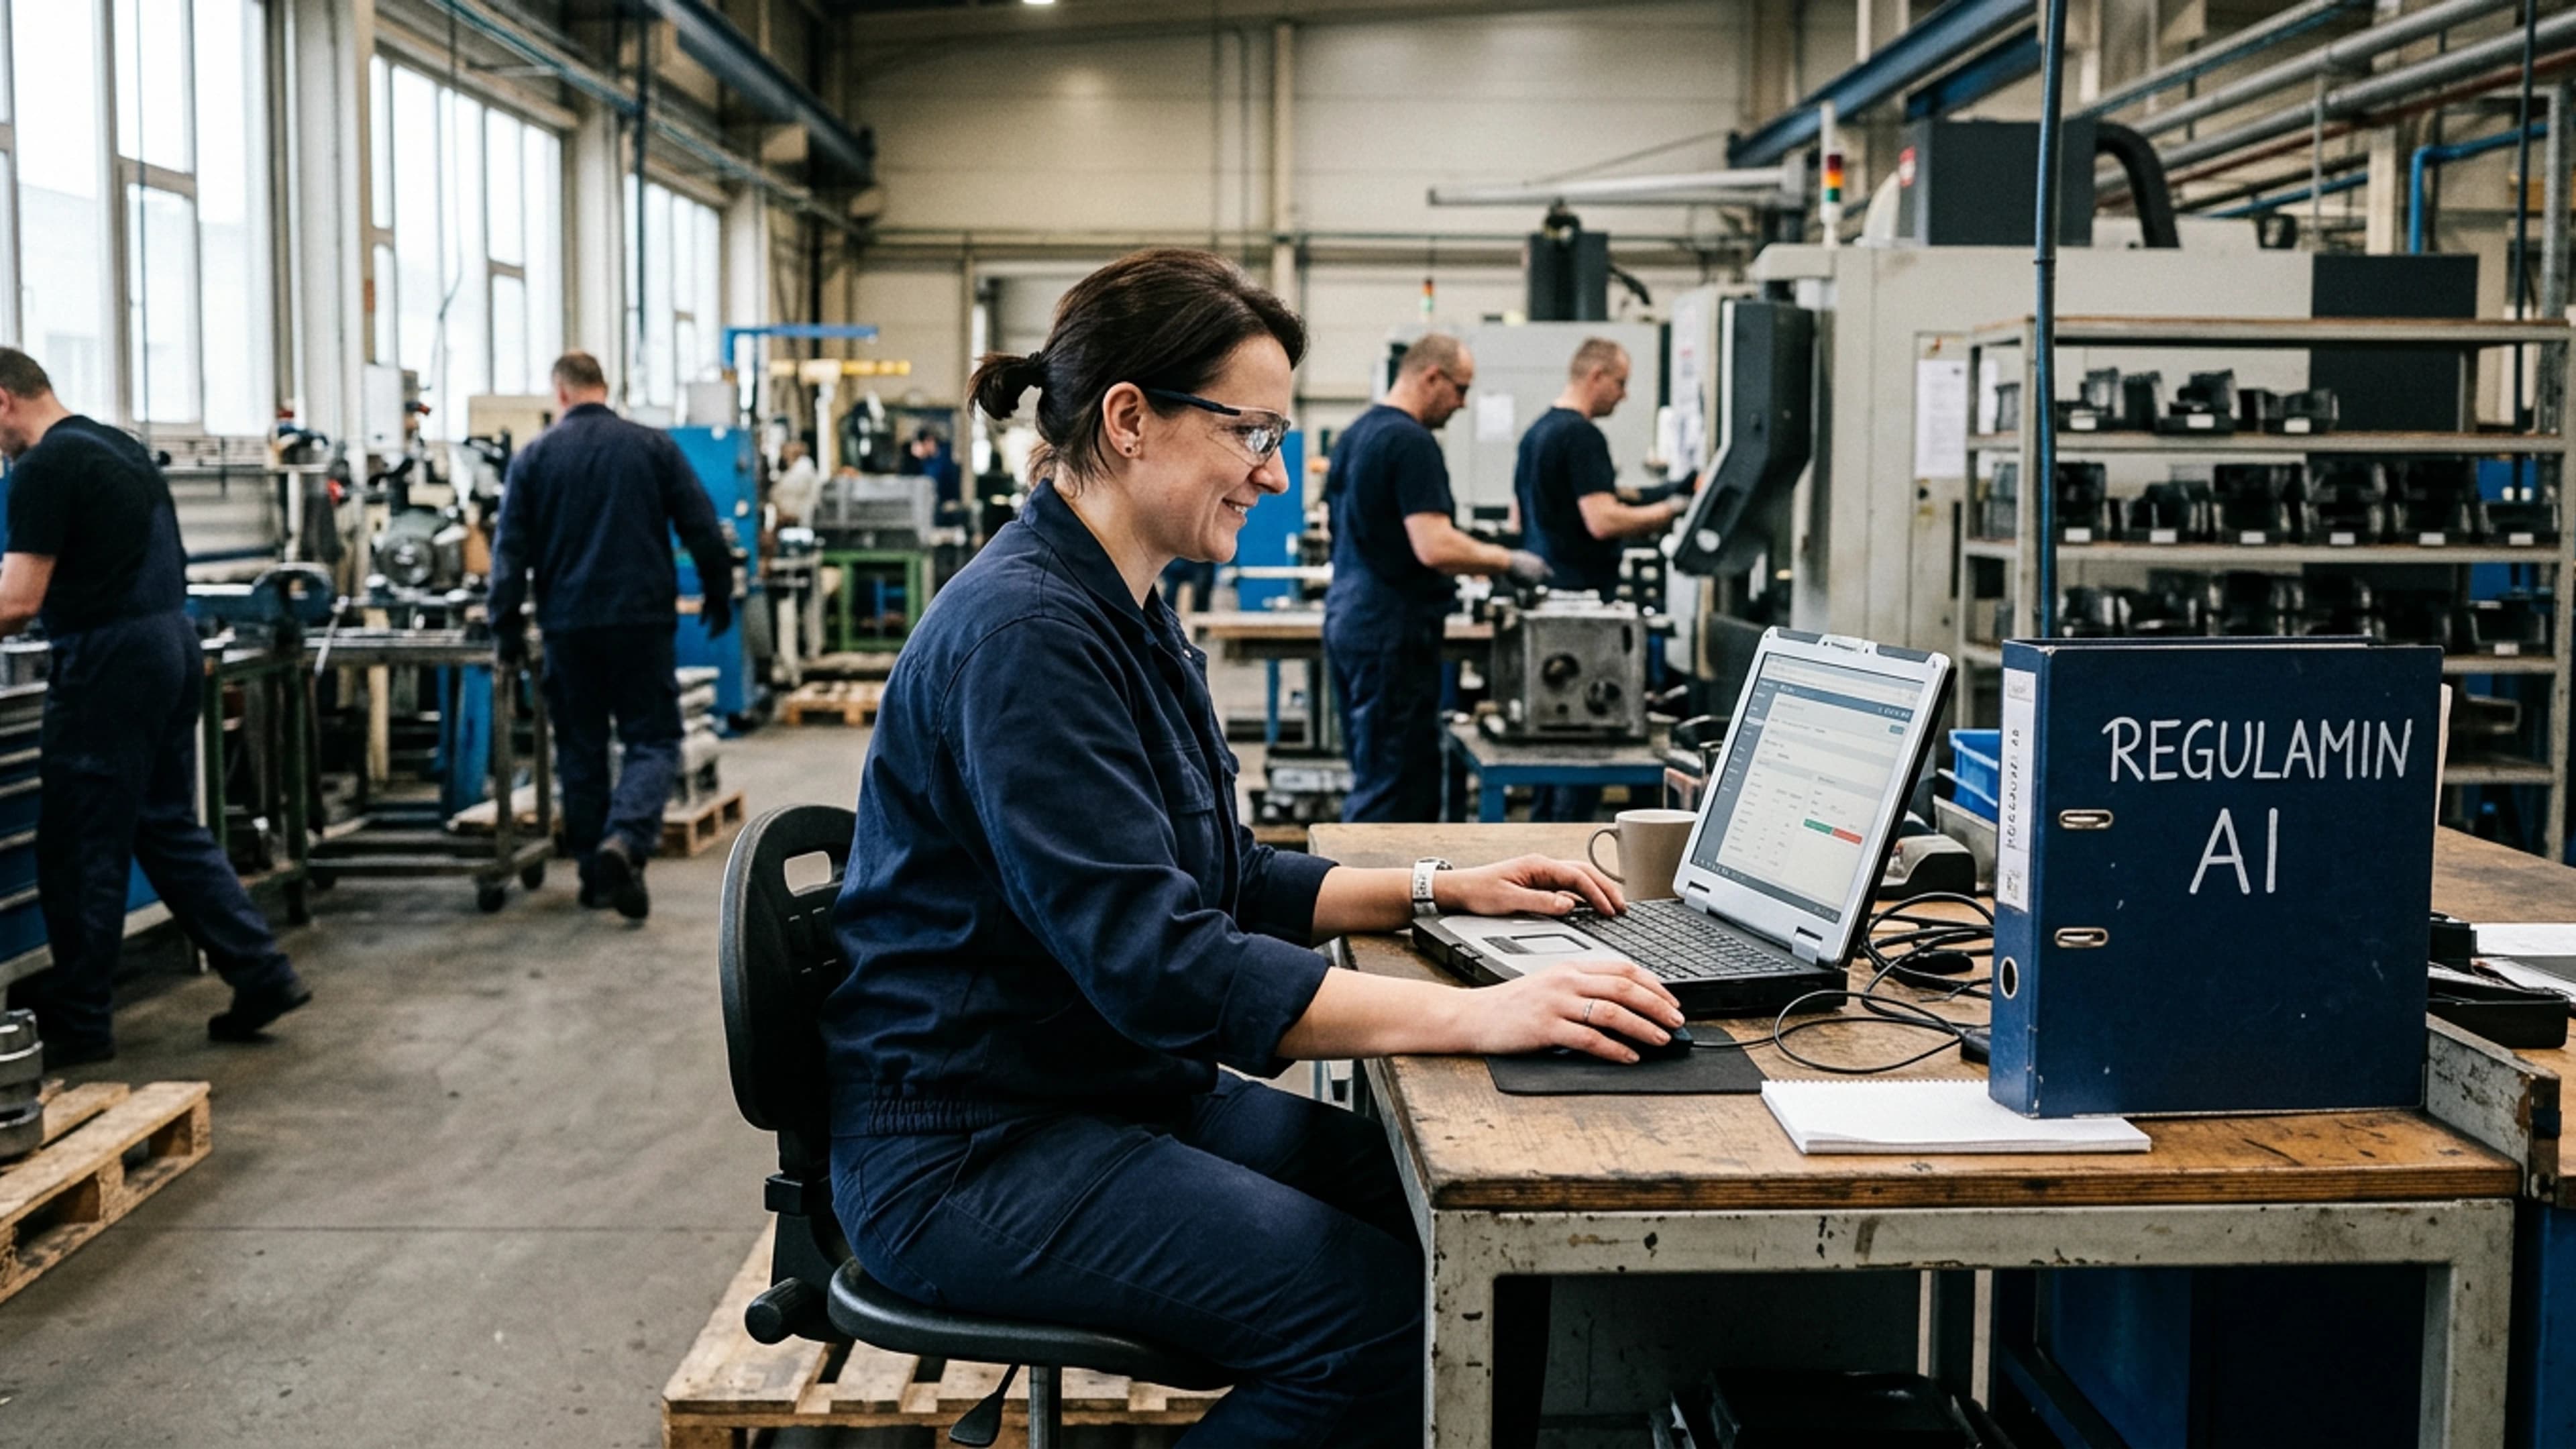
A szabályzatban nyolc pontot rögzítünk: cél és fogalommeghatározások; engedélyezett verziók és felhasználási célok; tiltott adatok és műveletek; az adatok bevitele a munkavállaló hozzájárulása nélkül, mint jogalap; az eszközök bejelentési rendje; felhasználói kötelezettségek és AI literacy képzés az AI Act 4. cikke alapján; eszköz- és incidensnyilvántartás; ellenőrzés és szankciók. A tiltólistán szerepel többek között a PESEL, adószám, lakcímek, telefonszámok, bankszámlaszámok, a GDPR 9. és 10. cikke szerinti adatok (egészségügyi, biometrikus, vallási, származási adatok, büntetőjogi felelősség), bérek, értékelések, gyermekek adatai, jelszavak, API tokenek, árak, ajánlatok, szerződések és NDA tartalmak. A munkavállalói szankciók a Munka törvénykönyve 108–113. cikke szerinti figyelmeztetéstől vagy írásbeli megrovástól, a kártérítési kötelezettségen át (gondatlanság esetén legfeljebb 3 havi munkabér, szándékosság esetén a teljes összeg), egészen az 52. cikk 1. § 1. pontja szerinti azonnali hatályú felmondásig terjednek; a cégre az UODO által kiszabható bírság elérheti a 20 millió eurót vagy az éves forgalom 4%-át. Döntés erre a negyedévre: ha a cég ingyenes fiókokat használ, először leválasztjuk róluk a vállalati adatokat, és a teszteket elkülönített környezetbe helyezzük át. Akkor változtatnánk az álláspontunkon, ha az ingyenes verzió kapna DPA-t, kikapcsolt modelltanítást és EGT-n belüli adatfeldolgozást: ekkor a kockázatelemzés másképp nézne ki.
Forrásanyagok
A cikk írásakor használt források. A fenti szöveg a sajátunk; ezek az oldalak nem felelnek a tartalmáért, és nem hagyták jóvá azt.
