Droit et réglementations20:08
Un employé peut utiliser ChatGPT au travail, mais pas avec un compte gratuit.
Ce guide précise quand un employé peut utiliser ChatGPT au travail et ce que le règlement intérieur doit contenir: des versions Team/Enterprise à la liste des données interdites et aux sanctions prévues par le Code du travail.
Écouter le résumé de l'article
Voix synthétique.Guide pratique issu de notre expérience de terrain. Nous donnons un cap et des chiffres précis, vous tranchez selon vos règles. L'argument récurrent chez les entreprises de services de 20–150 personnes: ChatGPT au travail est autorisé, il suffit d'interdire l'ajout de données personnelles et de faire signer une charte. La logique paraît solide: le droit du travail n'interdit pas textuellement ChatGPT et le Code du travail permet à l'employeur de fixer les modalités d'exécution du travail. L'erreur commence quand cette seule phrase sert de procédure interne.
L'argument principal de la partie adverse
Cet argument a sa logique. Le RGPD n'interdit pas nommément ChatGPT et l'AI Act ne traite pas le simple salarié comme un déployeur. Si le salarié saisit exclusivement des données anonymisées, le risque lié à l'article 9 du RGPD chute et l'employeur dispose du cadre disciplinaire du Code du travail: du simple blâme au licenciement pour faute grave selon l'art. 52 §1 al. 1. La violation du secret des affaires est punie de 2 ans d'emprisonnement. Pour une PME sans DSI, la méthode est tentante: une feuille A4, une signature et le sujet semble réglé.
Ce que cet argument ne couvre pas
Ce raisonnement ignore le fonctionnement d'un compte ChatGPT gratuit hors des normes du RGPD: les données peuvent entraîner les modèles et transitent vers des serveurs situés hors EEE, sans constituer un contrat de sous-traitance selon l'article 28 du RGPD. Le consentement d'un salarié ne légitime pas le traitement des données RH ou clients. Cette signature ne libère pas le responsable du traitement de son obligation de responsabilité. Sur le terrain, la fuite ne concerne presque jamais un numéro d'identification national, mais un devis, une grille tarifaire, un contrat ou un e-mail client: des éléments relevant du secret des affaires, au-delà des seules données personnelles. Reste à savoir qui, sans équipe IT interne, contrôle les clauses DPA de l'outil SaaS, la désactivation de l'entraînement et les règles de rétention. Cette charge ne revient pas au salarié.
Notre position
Notre position: un salarié peut utiliser ChatGPT, uniquement après validation de l'outil, choix de la version adéquate et formation. Le règlement garantit la légalité, ce n'est pas une simple formalité. Pour une structure de 20–100 salariés, notre démarche débute par l'audit des usages: utilisateurs, finalités et données traitées. Un DPO externe ou un cabinet juridique valide ensuite la formule ChatGPT Team ou Enterprise sur le DPA, les transferts hors EEE, la rétention et le blocage de l'entraînement. Cet audit par outil prend en moyenne 2–4 jours ouvrés, facturé 300–600 PLN net de l'heure, suivi d'une formation initiale de 1,5–2 heures. La décision n'appartient ni au salarié ni au prestataire IT: le responsable de processus, le COO ou les RH déposent la demande, validée par la direction des opérations ou la direction générale. Réservez la version gratuite aux tests génériques sans données d'entreprise: déployez pour la production un compte d'équipe avec entraînement désactivé.
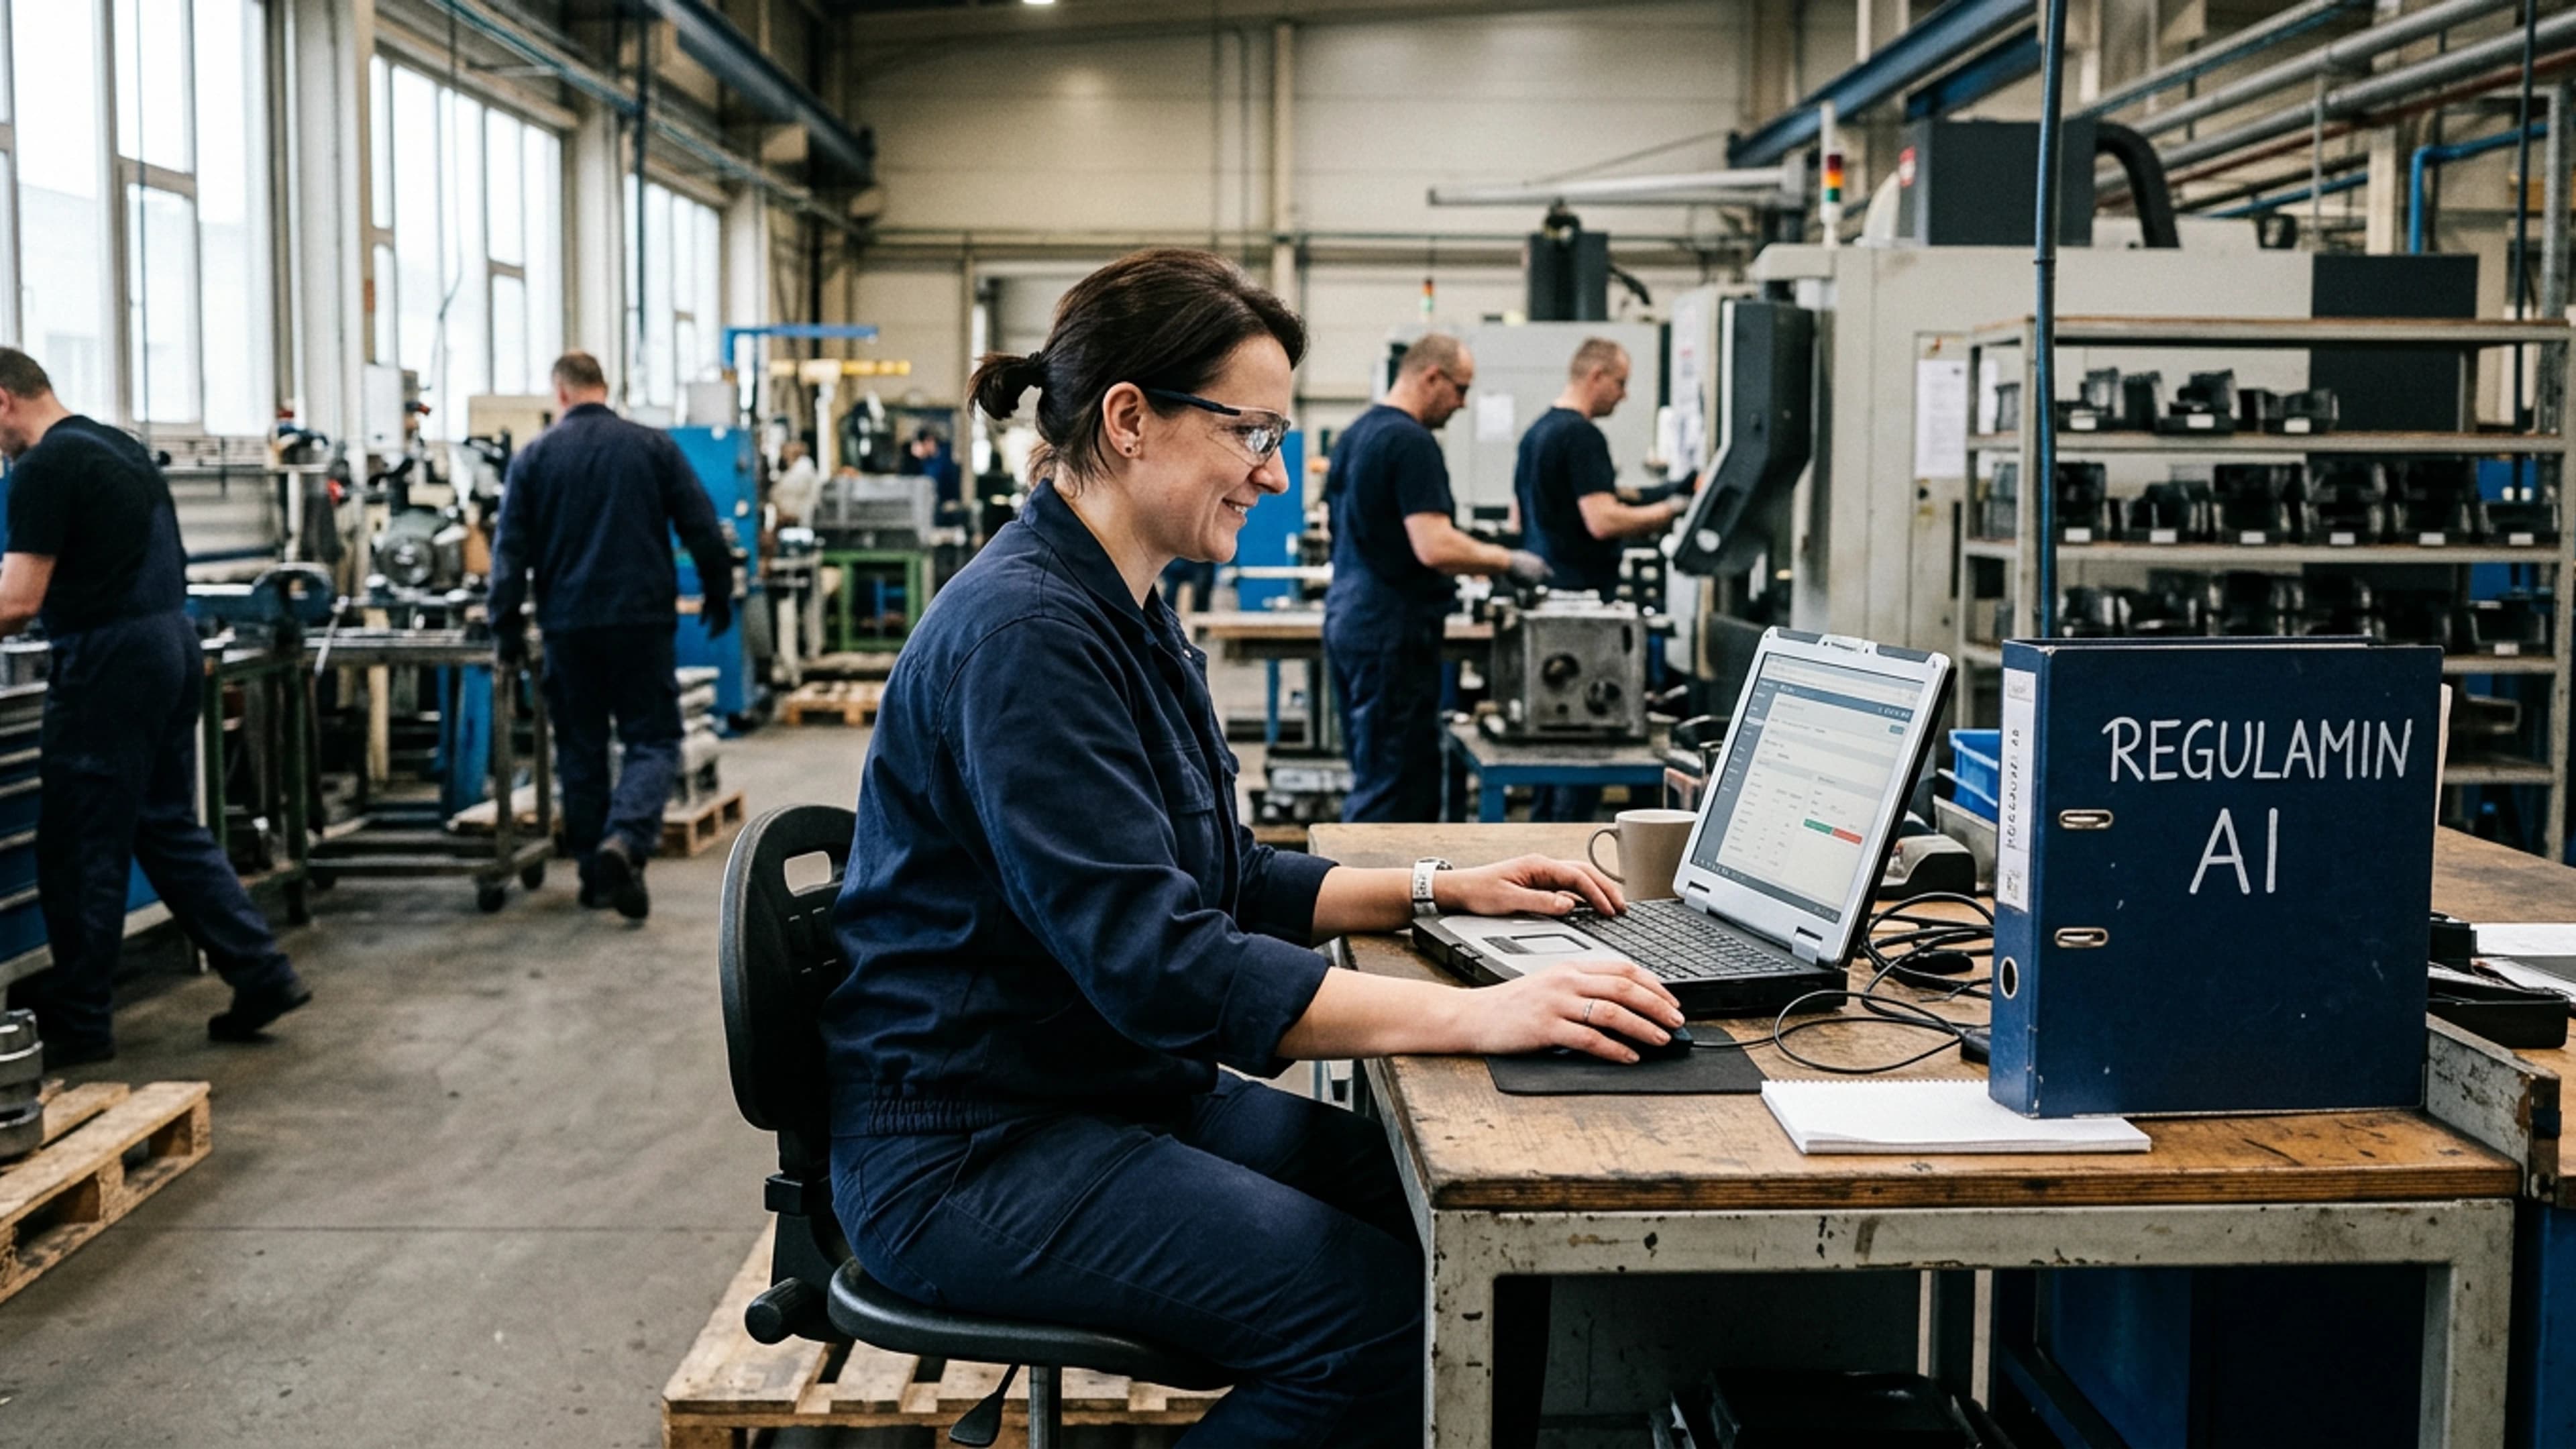
Que prévoyons-nous alors dans le règlement
Nous intégrons huit points dans le règlement: objet et définitions, versions autorisées et finalités d'utilisation, données et opérations interdites, règles de saisie des données sans consentement de l'employé comme base légale, procédure de signalement des outils, obligations de l'utilisateur et formation à l'AI literacy selon l'art. 4 AI Act, registre des outils et des incidents, contrôles et sanctions. La liste des interdictions inclut notamment le PESEL, le NIP, les adresses, les numéros de téléphone, les coordonnées bancaires, les données des art. 9 et 10 RGPD (santé, biométrie, religion, origine, condamnations), les rémunérations, les évaluations, les données relatives aux enfants, les mots de passe, les tokens API, les prix, les offres, les contrats et les contenus sous NDA. Les sanctions disciplinaires vont de l'avertissement ou du blâme fondés sur les art. 108–113 du Code du travail polonais, à la réparation du préjudice limitée à 3 mois de salaire en cas de faute non intentionnelle et intégrale en cas de faute intentionnelle, jusqu'au licenciement pour faute grave selon l'art. 52 § 1 point 1. L'entreprise encourt une amende de l'UODO pouvant atteindre 20 millions EUR ou 4% du chiffre d'affaires annuel. Décision pour ce trimestre: si l'entreprise utilise des comptes gratuits, isolez d'abord les données d'entreprise et transférez les tests vers un environnement dédié. Notre position évoluerait si la version gratuite bénéficiait d'un DPA, d'une désactivation de l'entraînement et d'un traitement dans l'EEE: l'évaluation des risques serait alors différente.
Sources
Documents consultés lors de la rédaction. Le texte ci-dessus est le nôtre; ces plateformes ne sont pas responsables de son contenu et ne l'ont pas validé.
