Lovverk og reguleringer20:08
Ansatte kan bruke ChatGPT på jobb, men ikke med gratis konto
Materialet besvarer når ansatte kan bruke ChatGPT i arbeidet og hva som må inn i retningslinjene: fra Team/Enterprise-versjon til listen over forbudte data og sanksjoner etter arbeidsretten.
Hør et sammendrag av artikkelen
Syntetisk stemme.En åpen veiledning basert på vår egen erfaring. Vi viser retning og konkrete tall, mens dere tar avgjørelsen på egne premisser. Påstanden vi oftest hører i tjenesteytende kontorbedrifter med 20–150 ansatte, lyder: ChatGPT på jobb er tillatt, det holder å forby innliming av personopplysninger og innhente en signert egenerklæring. Det høres fornuftig ut, ettersom polsk arbeidsrett ikke inneholder noen paragraf om «forbud mot bruk av ChatGPT», og arbeidsmiljøloven gir arbeidsgiver rett til å styre hvordan arbeidet utføres. Problemet oppstår når noen forsøker å bygge en hel prosedyre rundt denne ene setningen.
Motpartens sterkeste argument
Dette argumentet er ingen stråmann. GDPR forbyr faktisk ikke ChatGPT direkte, og AI Act regulerer ikke en vanlig ansatt som brukerorganisasjon. Hvis den ansatte utelukkende limer inn anonymiserte data, reduseres risikoen etter GDPR art. 9, og arbeidsgiveren har arbeidsmiljøloven i bakhånd: fra advarsel til oppsigelse på dagen i henhold til art. 52 §1 pkt. 1. Brudd på forretningshemmeligheter kan straffes med opptil 2 års fengsel. I et lite selskap uten egen IT-avdeling er dette enkelt: én A4-side, en signatur, og saken virker løst.
Hva dette argumentet ikke dekker
Dette overser at en gratis ChatGPT-konto opererer utenfor GDPR-standarden: innhold kan brukes til modelltrening og sendes til servere utenfor EØS, og ren innliming oppretter ingen databehandleravtale etter GDPR art. 28. Ansattes samtykke er ikke noe gyldig grunnlag for behandling av ansattdata eller kundedata. En egenerklæring overfører ikke behandlingsansvarliges ansvar for etterlevelse til den ansatte. Etter vår erfaring er det sjelden fødselsnumre som lekker, men innhold i tilbud, prislister, kontrakter eller kundemeldinger, noe som utgjør forretningshemmeligheter, ikke bare personopplysninger. I tillegg kommer spørsmålet om hvem i et selskap uten IT-avdeling som vurderer om et SaaS-verktøy har DPA, deaktivert modelltrening og forsvarlig lagringstid. Den ansatte gjør det ikke, for det er ikke vedkommendes rolle.
Vårt standpunkt
Vårt standpunkt: en ansatt kan bruke ChatGPT i arbeidet, men først etter verktøyevaluering, definering av godkjent versjon og opplæring. Retningslinjene er et vilkår for lovlighet, ikke papirarbeid. Hos oss starter implementeringen i et selskap med 20–100 ansatte med følgende spørsmål: hvem bruker det, til hva og hvilke data mates inn. Deretter sjekker eksternt personvernombud eller et advokatfirma ChatGPT Team- eller Enterprise-versjonen med hensyn til DPA, overføring utenfor EØS, lagringstid og deaktivering av modelltrening. En slik gjennomgang av ett verktøy tar vanligvis 2–4 virkedager, med en timepris på 300–600 PLN netto, mens selve grunnopplæringen tar 1,5–2 timer. Beslutningen tas ikke av den ansatte alene eller av en ekstern IT-leverandør: forespørselen sendes inn av prosesseier, COO eller HR, og godkjennes av driftsdirektør eller styret. Gratisversjonen forbeholdes generelle tester uten bedriftsdata. Til produksjonsarbeid aktiverer vi en teamkonto med deaktivert trening.
Hva vi da tar inn i retningslinjene
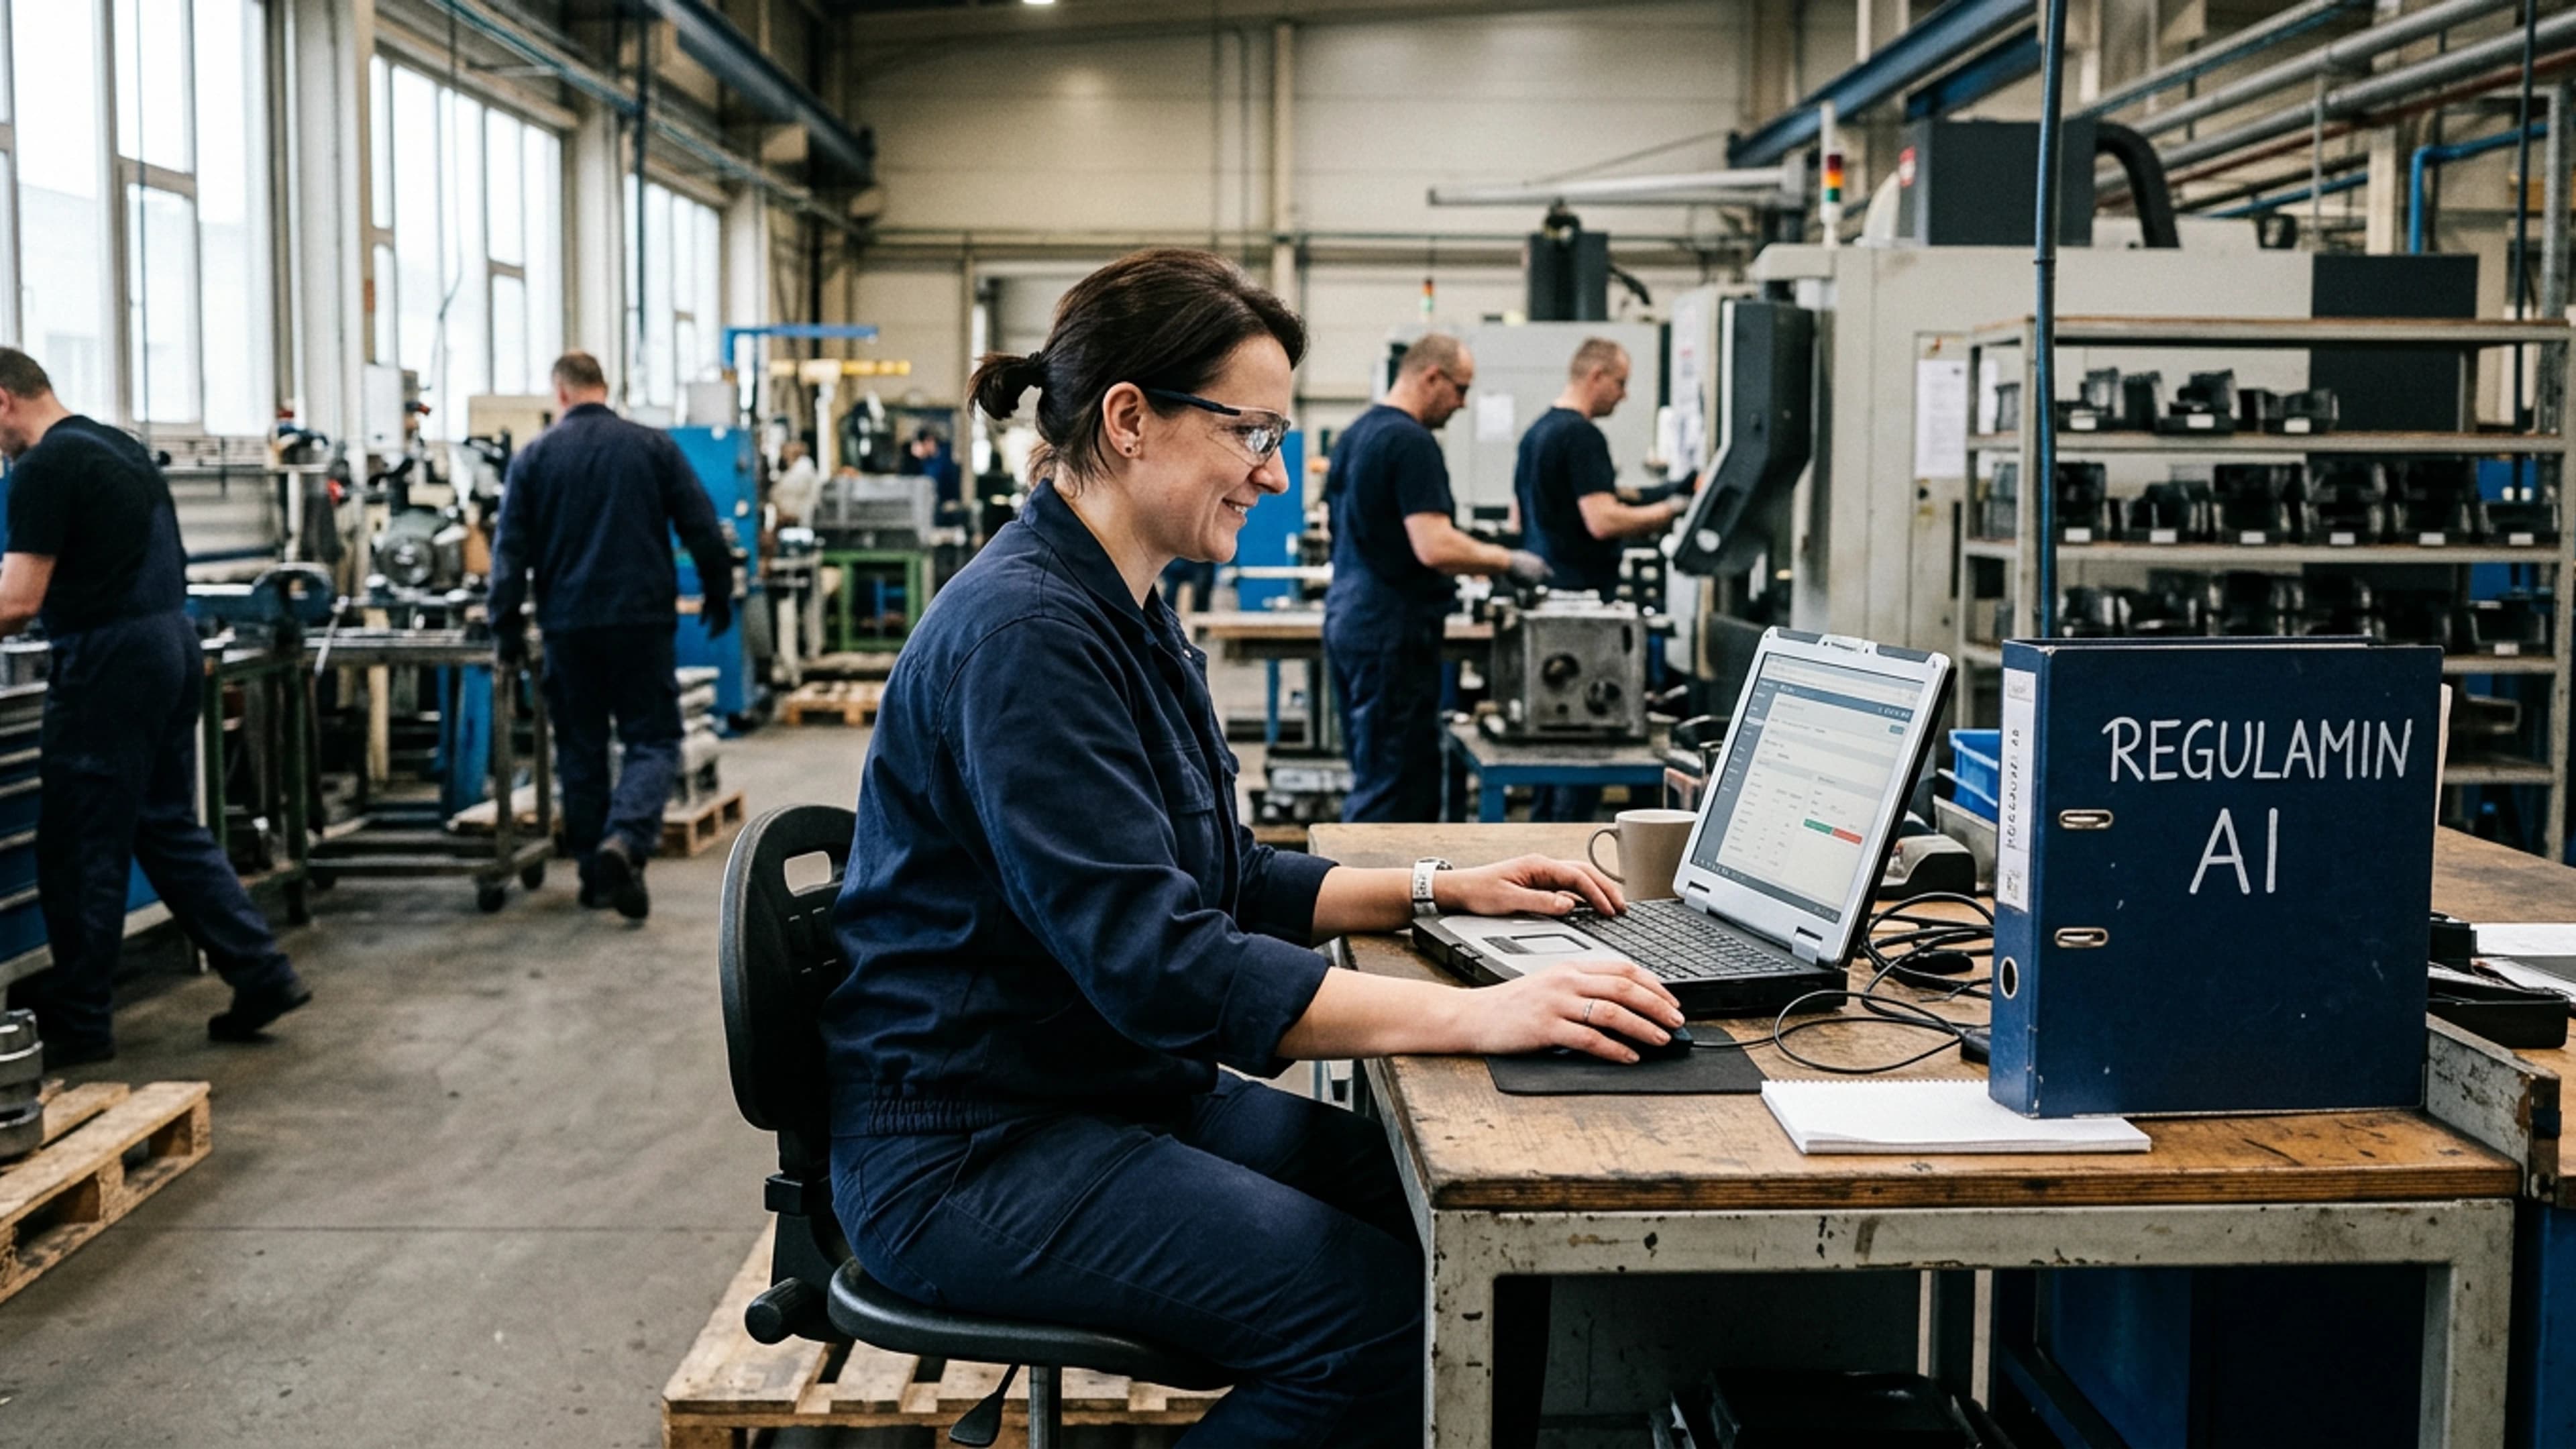
I retningslinjene inkluderer vi åtte punkter: formål og definisjoner; tillatte versjoner og bruksområder; forbudte data og operasjoner; prinsipper for innføring av data uten samtykke fra ansatte som rettsgrunnlag; prosedyre for innmelding av verktøy; brukerplikter og AI-kompetanseopplæring i henhold til art. 4 AI Act; register over verktøy og hendelser; kontroll og sanksjoner. Listen over forbudte data inneholder blant annet fødselsnummer, organisasjonsnummer, adresser, telefonnumre, kontonumre, data under art. 9 og 10 i GDPR (helse, biometri, religion, opprinnelse, straffedommer), lønnsinformasjon, evalueringer, data om barn, passord, API-tokens, priser, tilbud, avtaler og NDA-innhold. Arbeidsrettslige sanksjoner spenner fra advarsel eller irettesettelse etter arbeidsmiljøloven, erstatningsansvar opptil 3 månedslønner ved uaktsom skade og fullt beløp ved forsett, til oppsigelse på dagen. Selskapet risikerer gebyrer fra datatilsynet på inntil 20 millioner EUR eller 4% av den årlige omsetningen. Beslutning for dette kvartalet: bruker selskapet gratiskontoer, fjernes bedriftsdata umiddelbart, og testene flyttes til et isolert miljø. Vi ville endret standpunkt dersom gratisversjonen fikk DPA, deaktivert modelltrening og behandling innenfor EØS: da ville risikovurderingen sett annerledes ut.
Kildemateriale
Kildene vi har konsultert under utarbeidelsen. Teksten ovenfor er vår egen; disse nettstedene er ikke ansvarlige for innholdet og har ikke godkjent det.
