Legislație și reglementări20:08
Angajatul poate folosi ChatGPT la birou, dar nu pe un cont gratuit
Materialul clarifică situațiile în care un angajat poate folosi ChatGPT la locul de muncă și cerințele obligatorii din regulament: de la versiunile Team/Enterprise până la lista de date interzise și sancțiunile din Codul muncii.
Ascultați rezumatul articolului
Voce sintetică.Ghid deschis din practica noastră. Prezentăm direcția clară și cifre concrete, decizia finală vă aparține. Teza pe care o auzim frecvent în companiile de servicii de 20–150 de persoane: ChatGPT este permis la birou, este suficient să interzicem introducerea datelor cu caracter personal și să cerem o declarație semnată. Pare rezonabil, deoarece legislația muncii nu conține un articol explicit care să interzică ChatGPT, iar Codul muncii permite angajatorului să stabilească modul de executare a sarcinilor. Problema apare atunci când cineva încearcă să construiască o întreagă procedură pornind doar de la această premisă.
Cel mai solid argument al celeilalte părți
Argumentul este valid parțial. Într-adevăr, GDPR nu interzice explicit ChatGPT, iar AI Act nu reglementează angajatul obișnuit ca operator sau utilizator vizat direct. Dacă angajatul introduce exclusiv date anonimizate, riscul legat de art. 9 GDPR scade, iar angajatorul poate aplica sancțiunile din Codul muncii: de la avertisment până la concediere disciplinară conform art. 52 §1 pct. 1. Divulgarea secretului comercial se pedepsește cu până la 2 ani de închisoare. Într-o firmă mică, fără departament IT, soluția pare comodă: o pagină A4, o semnătură și problema pare rezolvată.
Ce nu acoperă acest argument
Abordarea ignoră faptul că un cont gratuit de ChatGPT nu respectă standardele GDPR: datele pot fi folosite pentru antrenarea modelelor și ajung pe servere din afara SEE, iar simpla introducere a datelor nu echivalează cu un acord de prelucrare conform art. 28 GDPR. Consimțământul angajatului nu constituie temei legal pentru prelucrarea datelor de personal sau ale clienților. Declarația semnată nu transferă asupra angajatului responsabilitatea de conformare a operatorului. În practica noastră, rareori se scurge un CNP; de cele mai multe ori se transmit oferte comerciale, liste de prețuri, contracte sau mesaje de la clienți, adică secret comercial, nu doar date cu caracter personal. Se ridică întrebarea: cine evaluează într-o companie fără IT dacă un instrument SaaS oferă DPA, opțiune de dezactivare a antrenării și politici clare de retenție. Nu este rolul angajatului să facă acest lucru.
Poziția noastră
Poziția noastră: angajatul poate folosi ChatGPT la birou doar după evaluarea instrumentului, stabilirea versiunii aprobate și instruire. Regulamentul intern este o condiție de legalitate, nu birocrație. În proiectele noastre pentru companii de 20–100 de persoane, implementarea începe cu câteva întrebări cheie: cine folosește instrumentul, în ce scop și ce date procesează. Apoi, un DPO extern sau o casă de avocatură evaluează versiunile ChatGPT Team sau Enterprise din perspectiva DPA, a transferului în afara SEE, a retenției și a blocării antrenării pe datele companiei. Un astfel de audit pentru un singur instrument durează de regulă 2–4 zile lucrătoare, la un tarif de 300–600 PLN net pe oră, iar instruirea inițială durează 1,5–2 ore. Decizia nu aparține angajatului și nici furnizorului extern de IT: solicitarea este inițiată de responsabilul de proces, COO sau HR, și aprobată de conducerea companiei. Păstrăm versiunea gratuită exclusiv pentru teste generale, fără date interne; pentru activitatea curentă activăm conturi de echipă cu antrenarea pe date dezactivată.
Ce introducem atunci în regulament
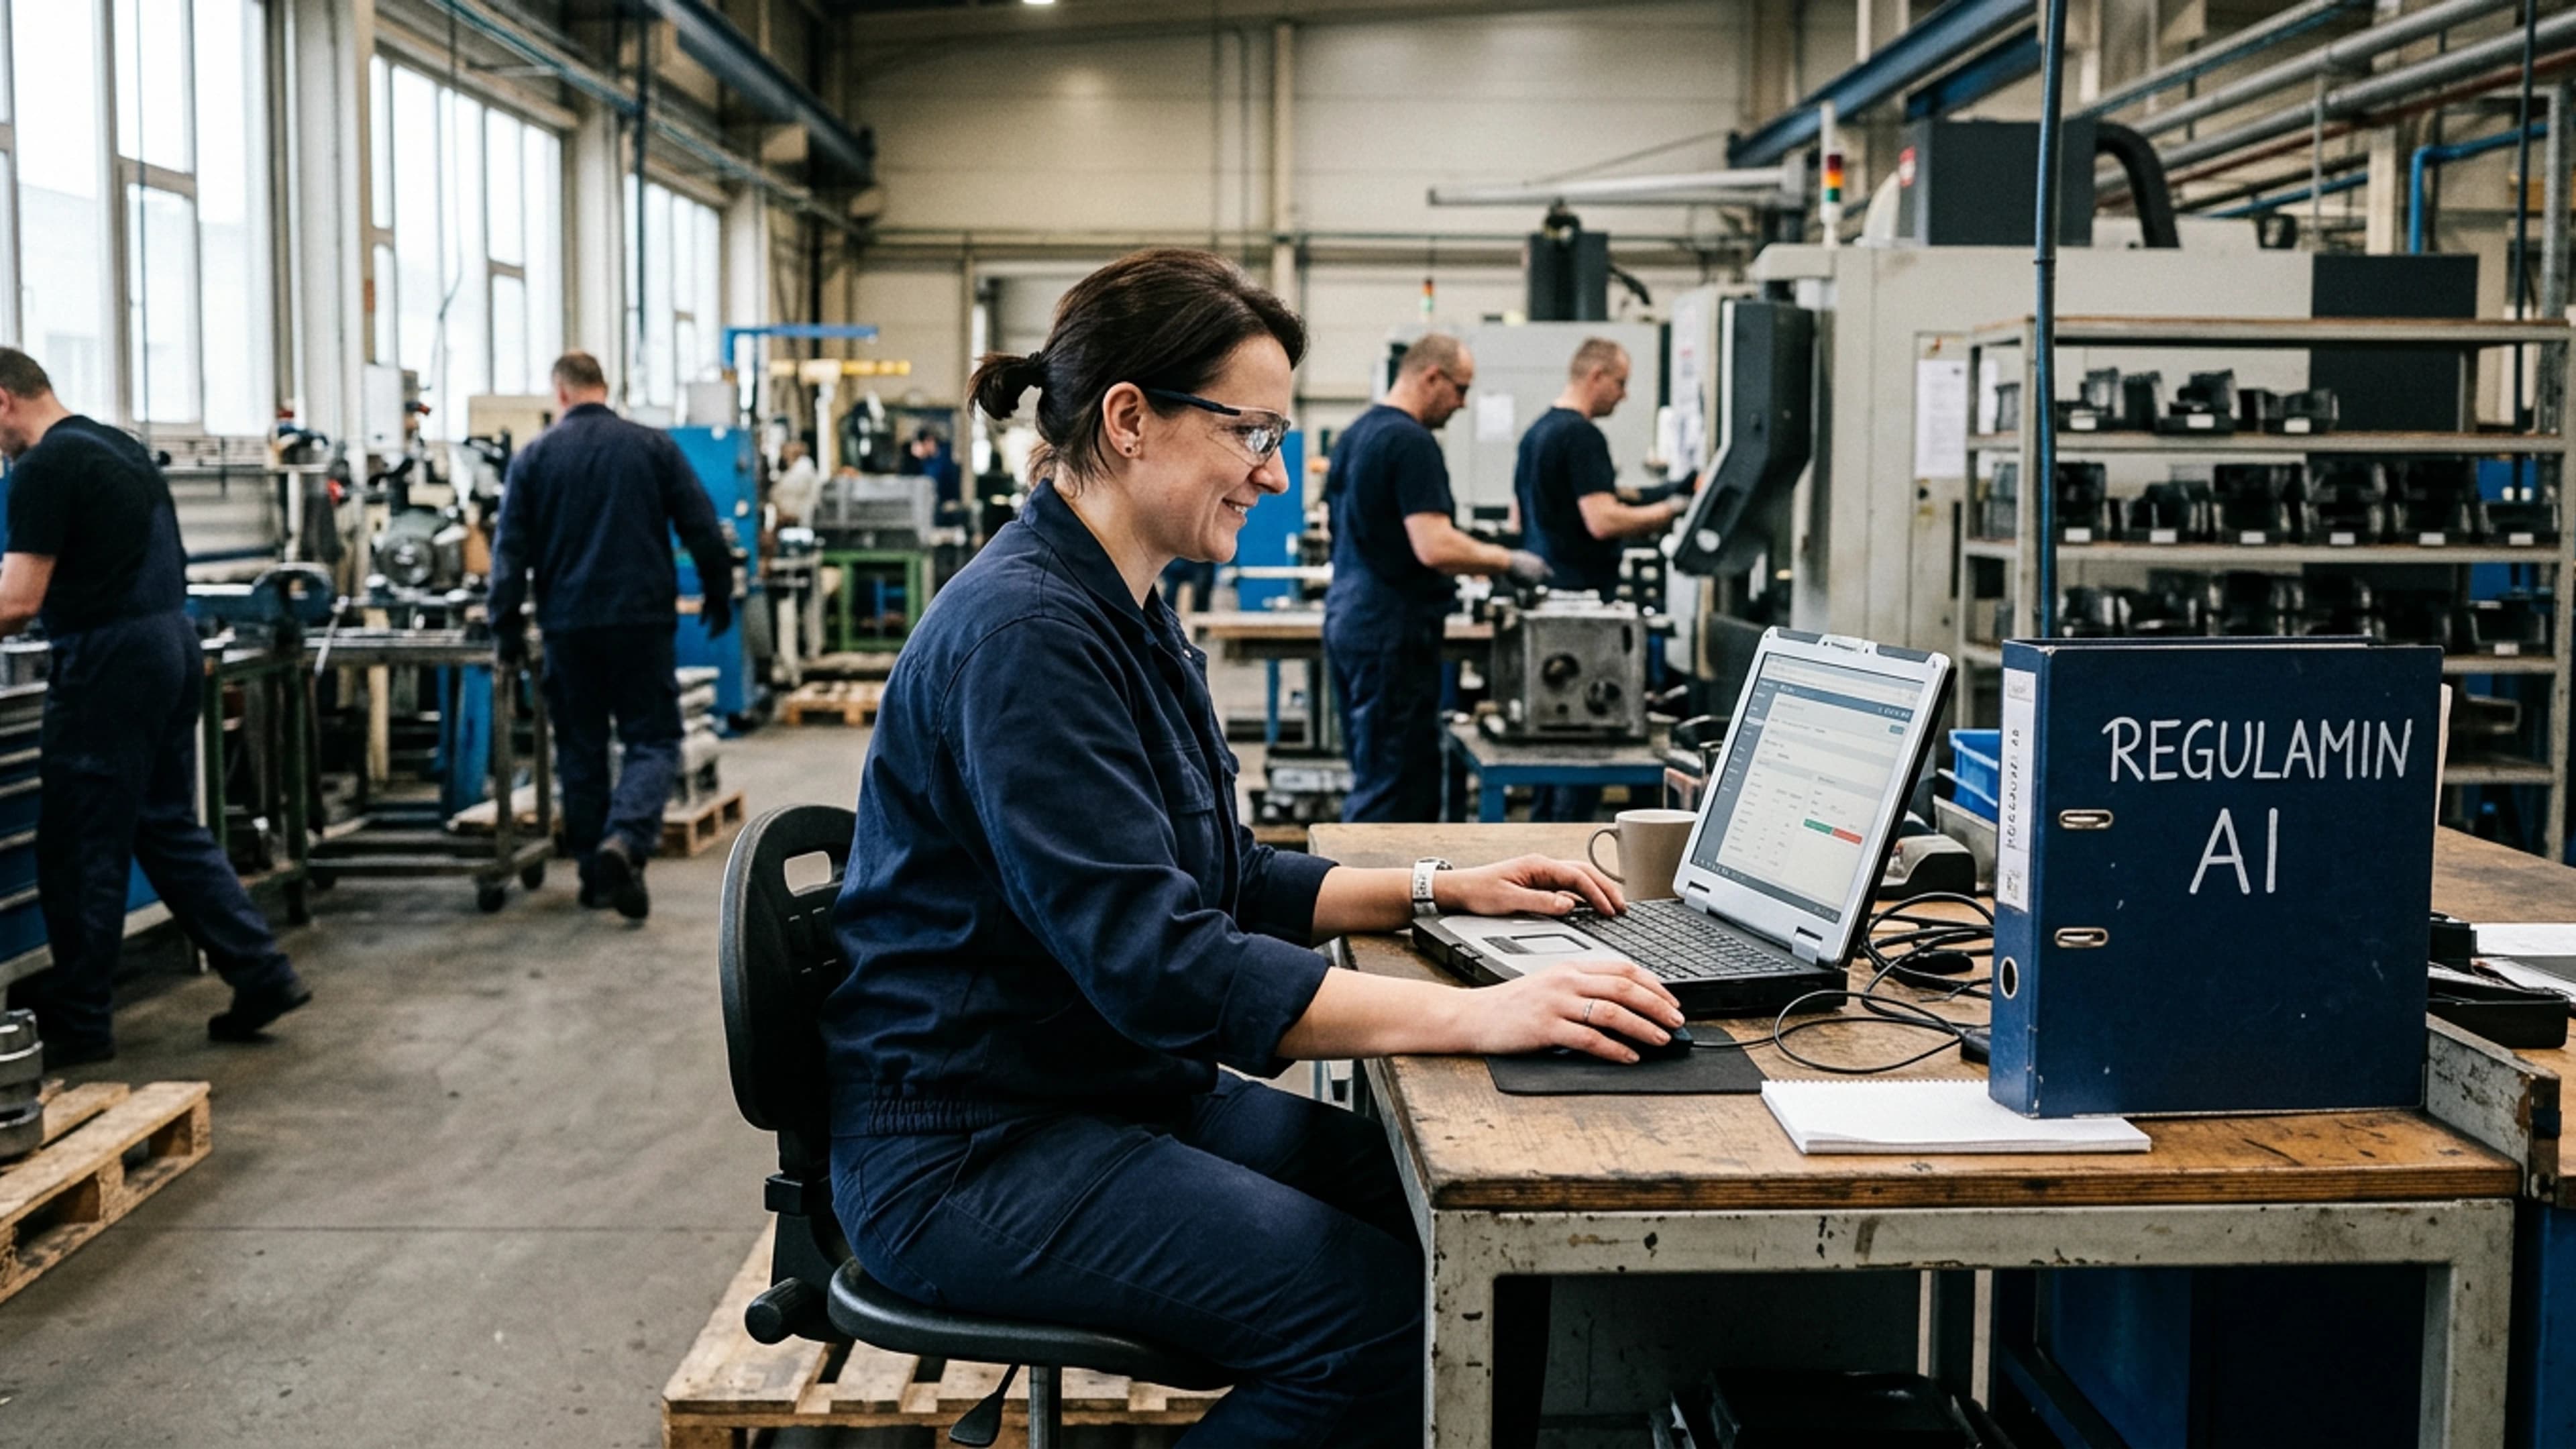
Includem opt puncte în regulament: scopul și definițiile; versiunile și scopurile permise de utilizare; datele și operațiunile interzise; regulile de introducere a datelor fără acordul angajatului ca temei legal; procedura de raportare a instrumentelor; obligațiile utilizatorului și instruirea privind competențele AI (AI literacy) în baza art. 4 AI Act; registrul de instrumente și incidente; controlul și sancțiunile. Lista interzisă include, printre altele: codul numeric personal (PESEL), codul fiscal (NIP), adrese, telefoane, numere de cont, date din art. 9 și 10 GDPR (sănătate, biometrie, religie, origine, condamnări), salarii, evaluări, date despre copii, parole, tokenuri API, prețuri, oferte, contracte și conținut supus acordurilor de confidențialitate (NDA). Sancțiunile pentru angajați variază de la avertisment sau mustrare conform art. 108–113 din Codul muncii, la obligarea reparării prejudiciului de până la 3 salarii lunare pentru daune din culpă și în cuantum integral pentru daune intenționate, până la concediere disciplinară conform art. 52 §1 pct. 1; compania riscă o amendă din partea UODO de până la 20 mil. EUR sau 4% din cifra de afaceri anuală. Decizia pentru acest trimestru: dacă societatea utilizează conturi gratuite, izolăm mai întâi datele corporative și mutăm testele într-un mediu separat. Am revizui această poziție dacă versiunea gratuită ar oferi DPA, dezactivarea antrenării modelelor și prelucrare în SEE; în acest caz, evaluarea riscurilor ar fi diferită.
Surse de informare
Surse consultate pentru redactare. Textul de mai sus ne aparține; aceste pagini nu răspund de conținutul său și nu l-au autorizat.
