Право та регулювання20:08
Працівник може використовувати ChatGPT у роботі, але не на безкоштовному акаунті
Матеріал пояснює, коли працівник може використовувати ChatGPT у роботі та що має бути в регламенті: від версій Team/Enterprise до списку заборонених даних і санкцій за Трудовим кодексом.
Слухати стислий зміст статті
Синтетичний голос.Відкритий посібник із нашого власного досвіду. Показуємо напрям і конкретні цифри, а рішення ви ухвалюєте на власних умовах. Теза, яку ми найчастіше чуємо в сервісних та офісних компаніях на 20–150 осіб: ChatGPT на роботі дозволений, достатньо заборонити вставляти персональні дані й зібрати підписані заяви. Звучить розумно, адже польське трудове право справді не містить статті «заборона використання ChatGPT», а Кодекс праці дозволяє роботодавцю визначати спосіб виконання роботи. Проблема починається тоді, коли з цього одного речення намагаються зробити цілу процедуру.
Найсильніший аргумент іншої сторони
Цей аргумент не є безпідставним. Дійсно, RODO прямо не забороняє ChatGPT, а AI Act не регулює звичайного працівника як суб'єкта застосування. Якщо працівник вставляє виключно анонімізовані дані, ризик за ст. 9 RODO знижується, а роботодавець має інструменти Кодексу праці: від догани до звільнення без попередження на підставі ст. 52 §1 п. 1. За розголошення комерційної таємниці загрожує до 2 років позбавлення волі. У невеликій компанії без власного IT-відділу це зручно: одна сторінка A4, підпис і питання виглядає закритим.
Чого цей аргумент не охоплює
Це ігнорує той факт, що безкоштовний обліковий запис ChatGPT працює поза стандартами RODO: дані можуть використовуватись для навчання моделі та потрапляють на сервери за межами ЄЕЗ, а саме вставлення тексту не створює договору доручення за ст. 28 RODO. Згода працівника не є підставою для обробки даних працівників або клієнтів. Заява не перекладає на працівника обов'язок підзвітності володільця даних. У нашій практиці найчастіше витікає не номер PESEL, а зміст комерційної пропозиції, прайс-лист, договір або повідомлення від клієнта, а це вже комерційна таємниця, а не лише персональні дані. Виникає питання, хто в компанії без IT оцінить наявність DPA в SaaS-інструменті, відключення навчання та адекватний термін зберігання. Працівник цього не зробить, це не його роль.
Наша позиція
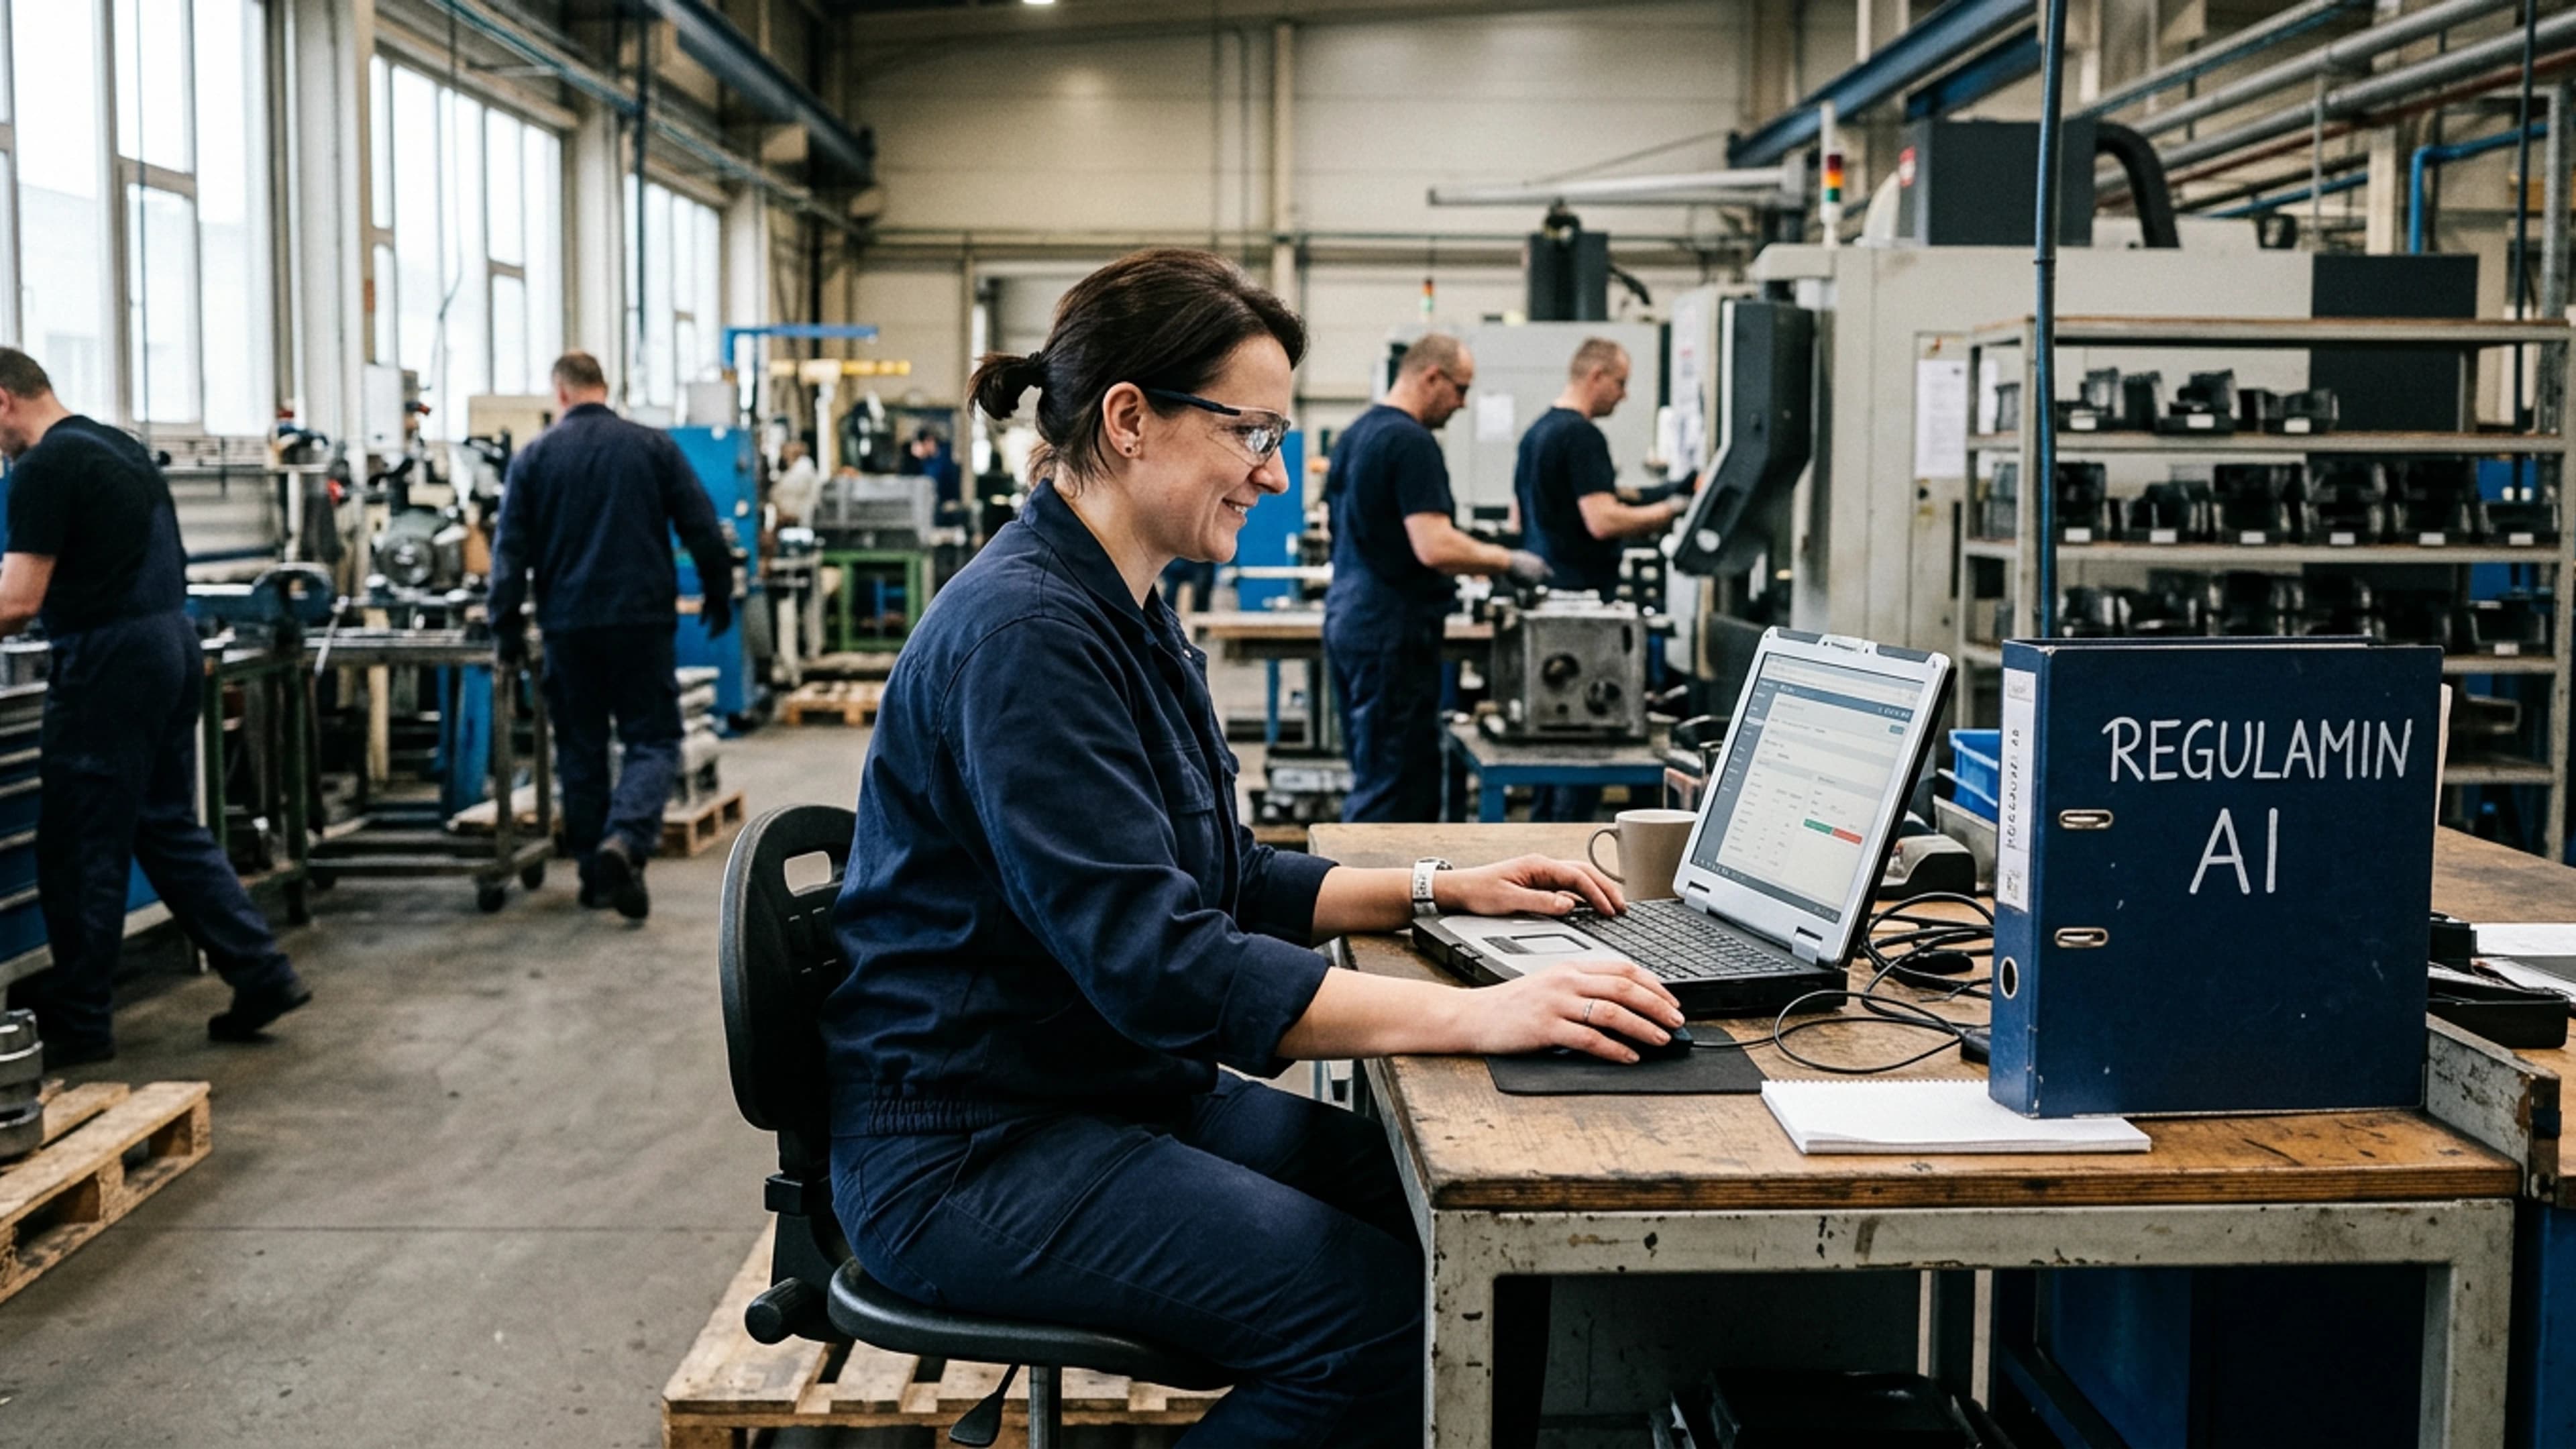
Наша позиція: працівник може використовувати ChatGPT для роботи, але лише після аудиту інструменту, затвердження робочої версії та навчання. Регламент є умовою законності, а не формальністю. У нас впровадження в компанії на 20–100 осіб починається із запитань: хто використовує, для чого і які дані туди потрапляють. Потім зовнішній інспектор із захисту даних або юридична фірма перевіряє версію ChatGPT Team чи Enterprise на предмет DPA, передачі за межі ЄЕЗ, збереження даних і вимкнення навчання. Такий аудит одного інструменту зазвичай триває 2–4 робочих дні за ставки 300–600 PLN нетто за годину, а саме базове навчання займає 1,5–2 години. Рішення не ухвалює працівник чи зовнішній IT-постачальник: заявку подає власник процесу, COO або HR, а затверджує операційний директор або правління. Безкоштовну версію залишаємо лише для загальних тестів без корпоративних даних. Для роботи підключаємо командний обліковий запис із вимкненим навчанням моделей.
Що тоді фіксуємо в регламенті
У регламенті фіксуємо вісім пунктів: мету та визначення; дозволені версії та цілі використання; заборонені дані й операції; правила введення даних без згоди працівника як підстави; порядок подання інструментів; обов'язки користувача та навчання AI literacy на підставі ст. 4 AI Act; реєстр інструментів та інцидентів; контроль і санкції. До забороненого списку входять, зокрема, PESEL, NIP, адреси, телефони, номери рахунків, дані зі ст. 9 і 10 GDPR (здоров'я, біометрія, релігія, походження, вироки), зарплати, оцінки, дані дітей, паролі, токени API, ціни, пропозиції, договори та зміст NDA. Трудові санкції варіюються від попередження чи догани за ст. 108–113 Трудового кодексу, обов'язку відшкодувати збитки до 3-місячної зарплати при ненавмисній шкоді та в повному обсязі при умисній, до звільнення без попередження за ст. 52 §1 п. 1; компанії загрожує штраф UODO до 20 млн EUR або 4% річного обороту. Рішення на цей квартал: якщо компанія працює на безкоштовних акаунтах, спочатку відсікаємо від них корпоративні дані та переносимо тести в окреме середовище. Ми б змінили позицію, якби безкоштовна версія отримала DPA, відключене навчання та обробку в ЄЕЗ: тоді оцінка ризиків виглядала б інакше.
Джерела інформації
Матеріали, які ми використовували під час написання. Текст вище належить нам. Ці сайти не несуть відповідальності за його зміст і не авторизували його.
